DevSecOps (CI/CD الآمن)
خدمات DevSecOps: خطوط CI/CD آمنة لإصدارات أسرع وأكثر أمانًا
تضيف خدمات DevSecOps لدينا فحوصات أمنية في كل مرحلة من خط CI/CD لديك لاكتشاف الثغرات قبل وصولها إلى الإنتاج.
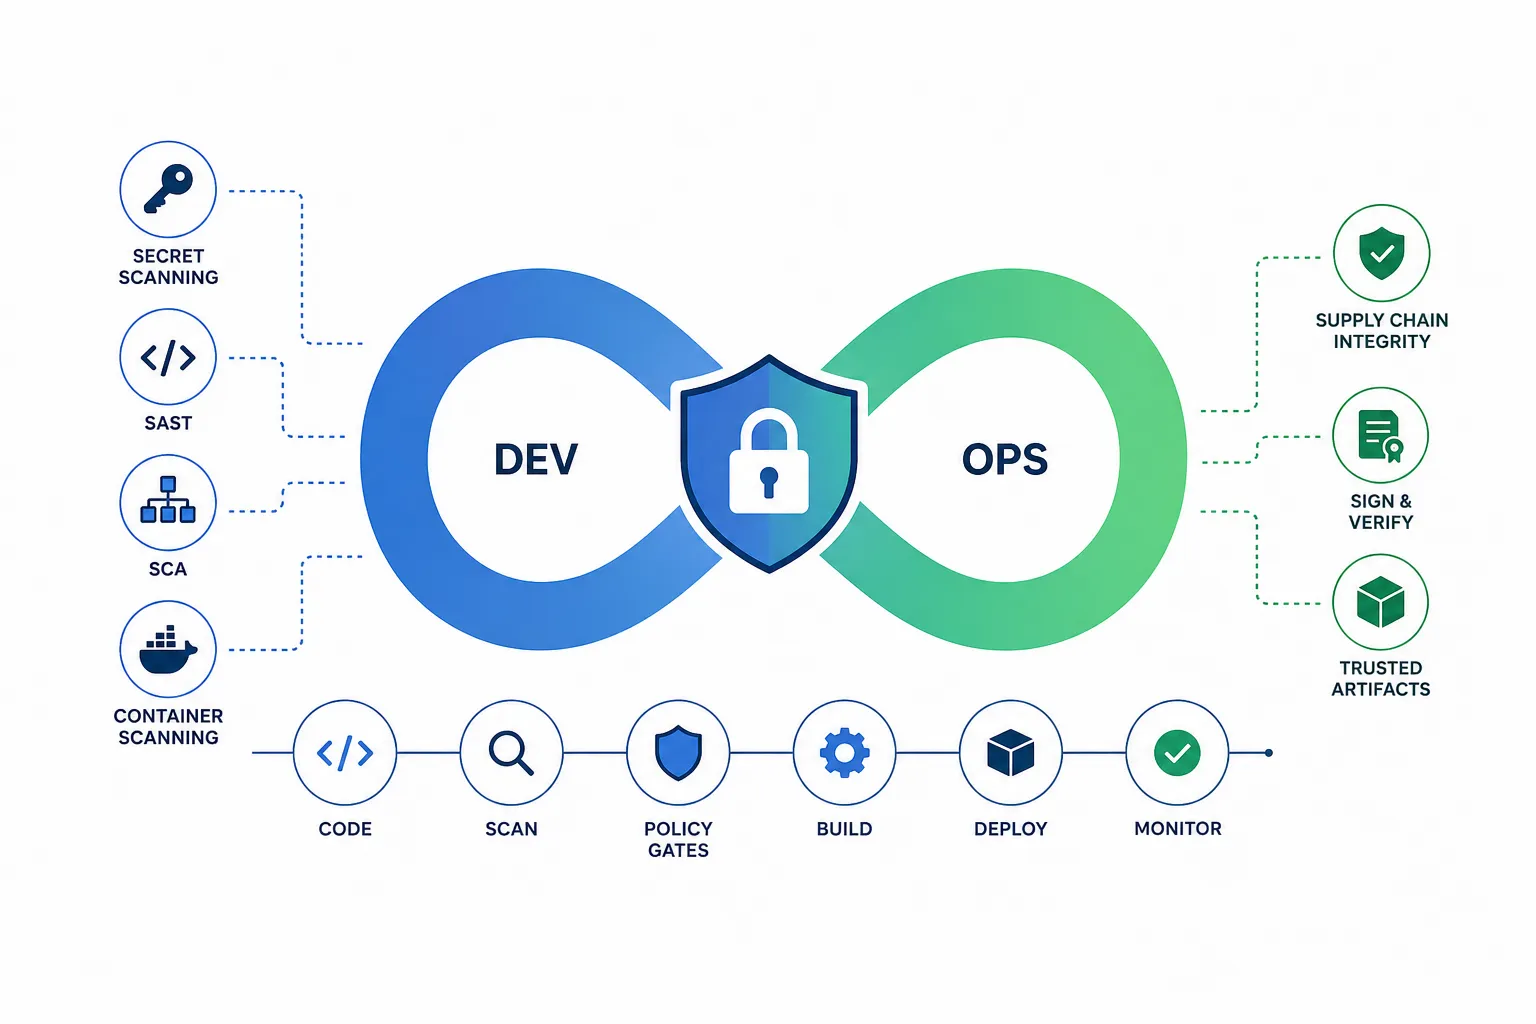
نظرة عامة
يدمج DevSecOps الأمن في تسليم برمجياتك منذ البداية بدلًا من إضافته في النهاية. ندمج اختبار الأمن المؤتمت في خطوط أنابيبك، بما في ذلك فحص الأسرار وSAST وتحليل تركيب البرمجيات وفحص الحاويات، ونضيف ضوابط سلامة سلسلة التوريد، ونضع بوابات للسياسة بحيث تُكتشف التغييرات الخطرة مبكرًا. يصبح الأمن مسؤولية مشتركة ومؤتمتة عبر التطوير والعمليات. يقلل تضمين ضوابط الأمن وسلسلة التوريد المؤتمتة على امتداد خط الأنابيب من الثغرات التي تصل إلى الإنتاج وينتج الأدلة القابلة للتدقيق اللازمة لأطر مثل SOC 2 وISO 27001 وEU CRA. استكشف جميع خدمات السحابة وDevOps أو اقرأ أدلة DevSecOps على المدونة.
المنهجية والمعايير
NIST Secure Software Development Framework (SSDF وSP 800-218)، وSLSA وsigstore لسلامة سلسلة التوريد، وإرشادات OWASP DevSecOps، وSAST وSCA المدمجين في خط الأنابيب. يقترن بخدمتي مراجعة الشيفرة الآمنة وتحليل تركيب البرمجيات لدينا. تُتتبع بوابات الأمن والمصنوعات الموقّعة والتحقق المستمر من السياسة كشيفرة، مما يمنح ضمانًا قابلًا للقياس والتدقيق بأن الضوابط تظل فعّالة مع تطور خط الأنابيب. وبالنسبة إلى السحابة التي ينشر إليها خط الأنابيب، يرصد CSPMX، أداتنا لإدارة وضعية الأمن السحابي، أخطاء التهيئة باستمرار.
ما الذي يتضمّنه
ما الذي تحصل عليه
الأسئلة الشائعة
DevSecOps هو ممارسة دمج الأمن في كل جانب من جوانب دورة حياة تطوير البرمجيات، لا كفكرة لاحقة بل منذ مرحلة التصميم. تُجرى فحوصات الأمن بشكل مستمر داخل خط أنابيب CI/CD لديك، فتكتشف الثغرات فور دخولها إلى قاعدة الشيفرة. نساعدك على إرساء اختبارات أمن مؤتمتة، وخطوط أنابيب CI/CD آمنة، وأمن الحاويات، وأمن البنية التحتية كشيفرة (IaC)، وأمن التطبيقات السحابية الأصلية.
ليس إذا ضُبط بشكل صحيح. نضبط أدوات الفحص الأمني لديك لاستبعاد الإنذارات الكاذبة والتركيز فقط على المشكلات التي تتطلب معالجة. تعمل جميع عمليات الفحص بالتوازي مع التخزين المؤقت لتسريع العملية، وتظهر النتائج مباشرة في الأدوات التي يستخدمها مطوروك لحظة إرسال الشيفرة.
DevSecOps هو حل مدمج لاختبار الأمن المؤتمت يعمل داخل خط أنابيب DevOps لديك. أما مراجعة الشيفرة الآمنة فتضيف فحصًا يدويًا للشيفرة لاكتشاف مشكلات التصميم ومنطق الأعمال التي تفوتها الأدوات المؤتمتة، بما في ذلك ضوابط الوصول غير السليمة. ويحدد تحليل تكوين البرمجيات (SCA) مكونات المصدر المفتوح ومخاطرها الأمنية، بما في ذلك هجمات سلسلة التوريد، ويوفر قائمة مكونات البرمجيات (SBOM). ومعًا توفر هذه الأساليب اختبارات أمن واسعة وعميقة، مؤتمتة بالكامل ومدمجة في سير عمل DevOps لديك، مع الحفاظ على دقة المراجعات اليدوية للشيفرة في النقاط الحرجة.
نعم. يمكننا إضافة مراحل أمنية إلى خطوط أنابيب GitHub Actions أو GitLab CI أو Jenkins الحالية لديك، ثم تكييفها مع ملف المخاطر الخاص بك لتوفير أقصى قدر من التغطية والأمن دون إبطاء التطوير. ويمكن لفرقك مواصلة اتباع عمليات التطوير والإصدار نفسها تمامًا كما كانت من قبل، مع تطبيق التحصين الأمني كجزء طبيعي من العملية. وإذا أردت أن نتولى تشغيل خطوط الأنابيب نيابةً عنك أيضًا، فيمكن لخدمة DevOps المُدار لدينا القيام بذلك.