نمذجة التهديدات
خدمات نمذجة التهديدات لأنظمة آمنة بالتصميم
حدّد التهديدات الأمنية ونقاط ضعف التصميم مبكرًا مع خدمات نمذجة التهديدات الاحترافية باستخدام STRIDE وPASTA ومراجعات التصميم الآمن.
نظرة عامة
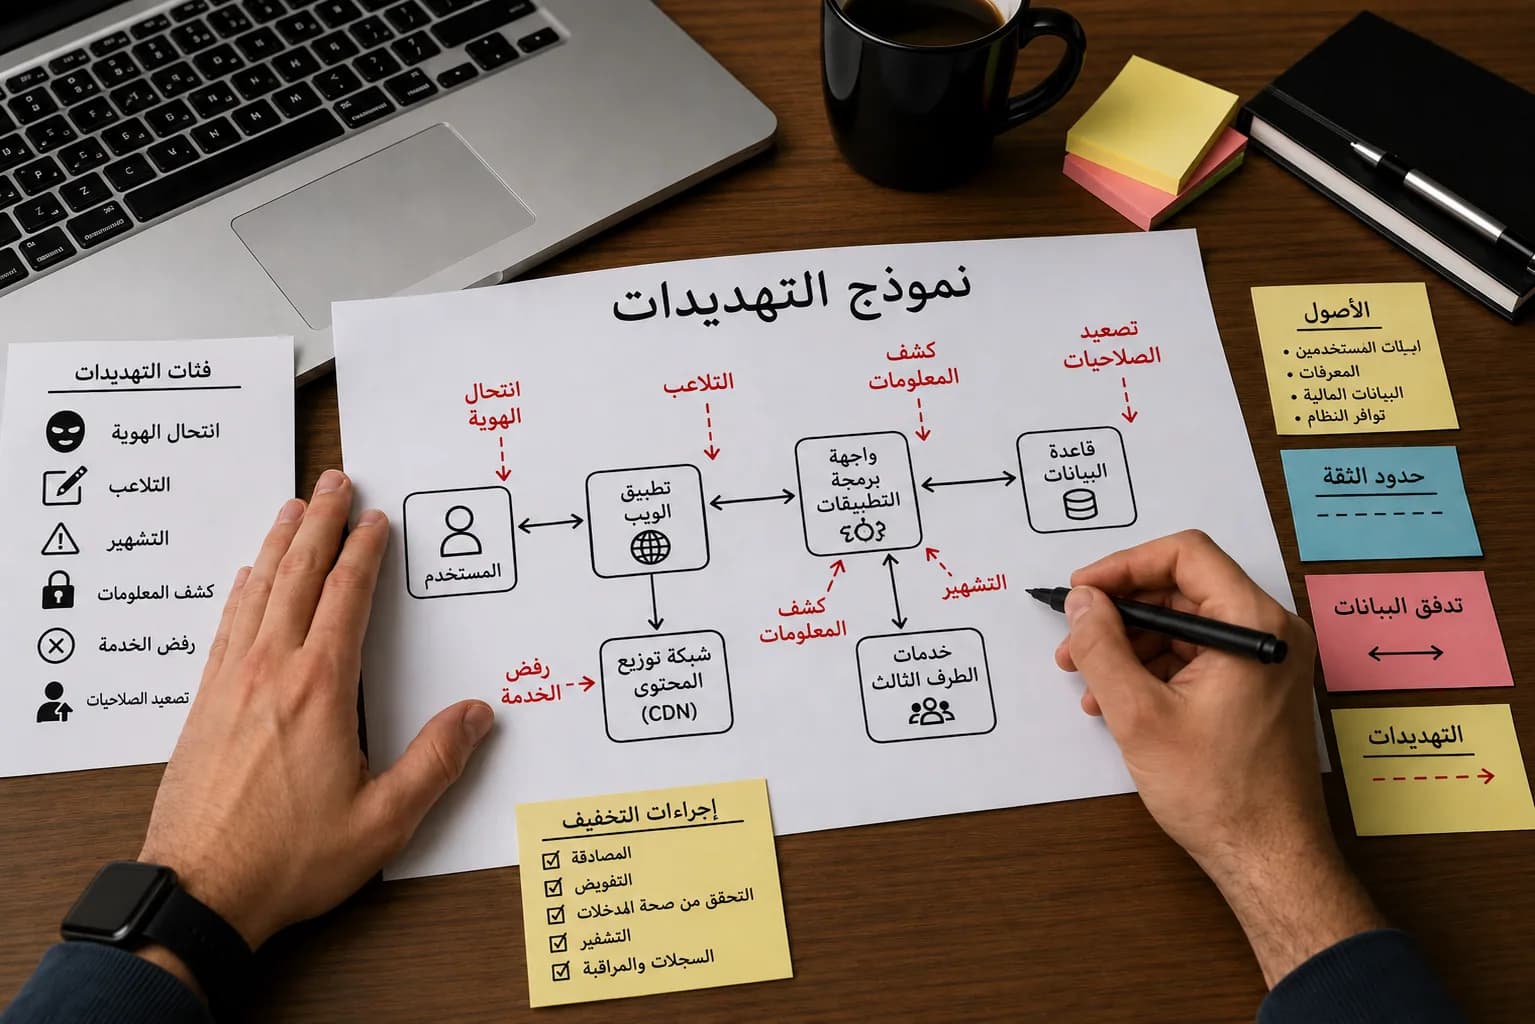
نمذجة التهديدات هي تقييم أمني منظّم يُجرى خلال مرحلتي التصميم والتطوير لتحديد التهديدات ومسارات الهجوم ونقاط ضعف البنية قبل أن تتحول إلى ثغرات. تُرسم خريطة بنية النظام وتدفقات بياناته وحدود ثقته لتجيب عما يمكن أن يحدث خطأ وما ينبغي فعله حياله، بحيث تُكتشف نقاط الضعف الأمنية مبكرًا، حين تكون أقل تكلفة في الإصلاح. تستخدم خدمات نمذجة التهديدات لدينا أطر STRIDE وPASTA ومراجعات التصميم الآمن لمساعدة المؤسسات على بناء تطبيقات وأنظمة آمنة بالتصميم.
المنهجية والمعايير
تعتمد منهجيتنا في نمذجة التهديدات على STRIDE وPASTA، مدعومةً بأشجار الهجوم وLINDDUN للخصوصية وOWASP Threat Modeling Cheat Sheet. نحدد نطاق النظام، ونرسم خرائط تدفقات البيانات وحدود الثقة، ونحدد التهديدات ومسارات الهجوم، ونقيّم الأثر، ونرتّب المخاطر حسب الأولوية مع إرشادات عملية للتخفيف.
ما الذي يتضمّنه
ما الذي تحصل عليه
الأسئلة الشائعة
في أقرب وقت ممكن، في مرحلة التصميم أو إعادة التصميم الكبيرة، قبل كتابة الشيفرة. فهذا هو الوقت الذي يمكنك فيه تغيير البنية بتكلفة منخفضة، وهو يُرشد مختبري الاختراق إلى مواضع تركز المخاطر الحقيقية.
نختار وفقًا للملاءمة. STRIDE سريع ومنهجي للتعداد لكل مكون؛ وPASTA يتمحور حول المخاطر والأعمال للأنظمة عالية المخاطر. غالبًا ما نجمع بينهما ونضيف LINDDUN للخصوصية.
تُجرى نمذجة التهديدات عادة خلال مرحلة التصميم من دورة حياة تطوير البرمجيات (SDLC) لتحديد المخاطر الأمنية قبل بدء التطوير، مما يقلل تكاليف المعالجة ويحسّن الأمن منذ التصميم.