DevSecOps(セキュアCI/CD)
DevSecOpsサービス:より速く安全なリリースを実現するセキュアなCI/CDパイプライン
当社のDevSecOpsサービスは、CI/CDパイプラインのあらゆる段階にセキュリティチェックを組み込み、本番環境に届く前に脆弱性を検出します。
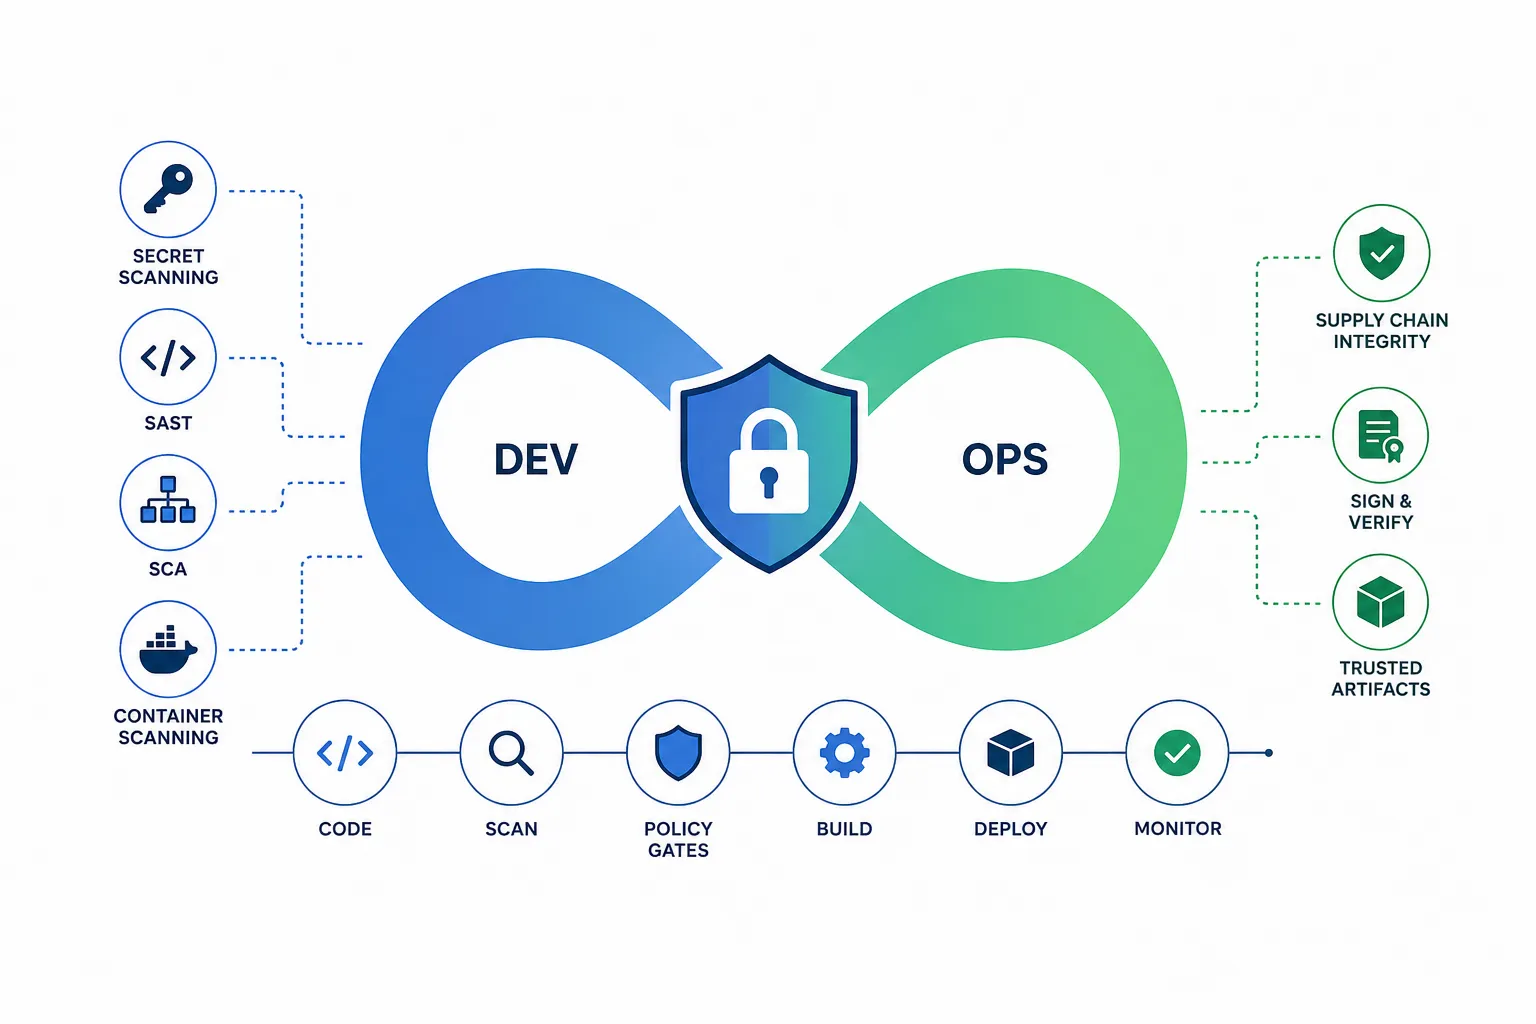
概要
DevSecOpsは、セキュリティを最後に付け足すのではなく、初めからソフトウェアデリバリーに組み込みます。当社は、シークレットスキャン、SAST、ソフトウェアコンポジション解析、コンテナスキャンを含む自動セキュリティテストをパイプラインに組み込み、サプライチェーンの完全性チェックを追加し、リスクのある変更が早期に検出されるようポリシーゲートを定義します。セキュリティは、開発と運用にまたがる共有された自動化された責任になります。パイプライン全体を通じて自動化されたセキュリティとサプライチェーンの制御を組み込むことで、本番に届く脆弱性が減り、SOC 2、ISO 27001、EU CRAといったフレームワークに必要な監査可能な証拠が得られます。クラウド&DevOpsサービスの一覧や、ブログのDevSecOpsガイドもご覧ください。
方法論&標準
NIST Secure Software Development Framework(SSDF、SP 800-218)、サプライチェーンの完全性のためのSLSAとsigstore、OWASP DevSecOpsガイドライン、パイプラインに統合されたSASTとSCA。当社のセキュアコードレビューおよびソフトウェアコンポジション解析のサービスと連携します。セキュリティゲート、署名されたアーティファクト、継続的なポリシー検証はコードとして追跡され、パイプラインの進化に伴って制御が有効であり続けることについて、測定可能で監査可能な保証を提供します。パイプラインのデプロイ先となるクラウドについては、クラウドセキュリティ態勢管理ツールのCSPMXが設定ミスを継続的に検出します。
含まれる内容
提供される成果物
よくある質問
DevSecOpsとは、セキュリティを後付けではなく設計段階から、ソフトウェア開発ライフサイクルのあらゆる側面に組み込む取り組みです。セキュリティチェックはCI/CDパイプライン内で継続的に実行され、脆弱性がコードベースに入り込んだ時点で検出します。当社は、自動化されたセキュリティテスト、安全なCI/CDパイプライン、コンテナセキュリティ、Infrastructure as Code(IaC)のセキュリティ、クラウドネイティブアプリケーションのセキュリティの確立を支援します。
適切にチューニングすれば遅くなりません。当社はセキュリティスキャナーを調整して誤検知を排除し、修正が必要な問題だけに絞り込みます。すべてのスキャンはキャッシュを活用して並列実行されるため処理が速く、結果はコードの提出時点で開発者が使い慣れたツールに直接表示されます。
DevSecOpsは、DevOpsパイプライン内で実行される組み込み型の自動セキュリティテストです。セキュアコードレビューは、不適切なアクセス制御など、自動ツールでは見逃される設計やビジネスロジックの問題を検出するために、手作業によるコード検査を行います。ソフトウェア構成分析(SCA)は、オープンソースコンポーネントとそのセキュリティリスク(サプライチェーン攻撃を含む)を特定し、SBOM(ソフトウェア部品表)を提供します。これらを組み合わせることで、DevOpsワークフローに完全に自動化・統合された幅広く深いセキュリティテストを実現しつつ、重要なポイントでは手作業によるコードレビューの精度も確保できます。
はい。既存のGitHub Actions、GitLab CI、Jenkinsのパイプラインにセキュリティステージを追加できます。さらに、お客様固有のリスクプロファイルに合わせて調整し、開発を遅らせることなく最大限のカバレッジとセキュリティを提供します。チームはこれまでとまったく同じ開発・リリースプロセスを続けられ、セキュリティ強化はプロセスの自然な一部として適用されます。パイプラインの運用も当社に任せたい場合は、マネージドDevOpsサービスで対応できます。