脅威モデリング
概要
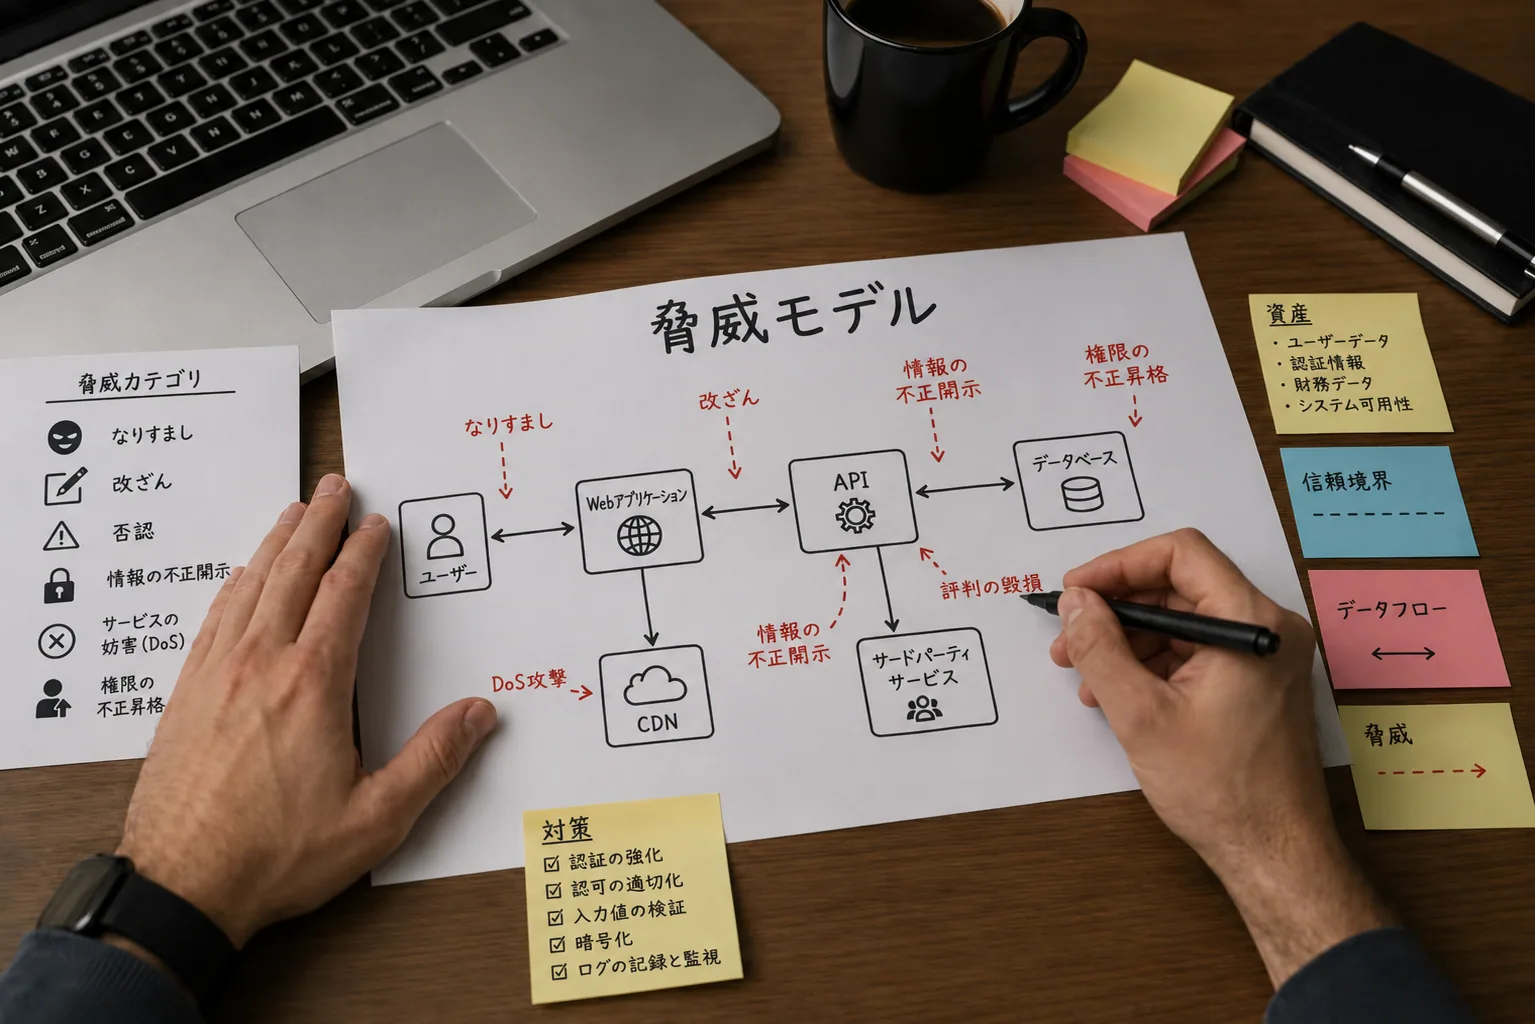
脅威モデリングは、脅威、攻撃経路、アーキテクチャの弱点が脆弱性になる前に特定するために、設計および開発の段階で実施される構造化されたセキュリティ評価です。システムのアーキテクチャ、データフロー、信頼境界をマッピングし、何が起こり得るか、そしてそれにどう対処するかに答えることで、修正コストが最も低い早期にセキュリティ上の弱点を発見します。当社の脅威モデリングサービスはSTRIDE、PASTA、セキュア設計レビューを活用し、組織がセキュアバイデザインのアプリケーションとシステムを構築できるよう支援します。
方法論&標準
当社の脅威モデリング手法は、STRIDEとPASTAを用い、攻撃ツリー、プライバシー向けのLINDDUN、OWASP Threat Modeling Cheat Sheetによって補完されます。システムのスコープを定義し、データフローと信頼境界をマッピングし、脅威と攻撃経路を特定し、影響を評価し、実行可能な緩和ガイダンスとともにリスクの優先順位を付けます。
含まれる内容
提供される成果物
よくある質問
できるだけ早く、コードを書く前の設計段階または大規模な再設計の段階です。アーキテクチャを安価に変更できるのはその時点であり、また、実際のリスクがどこに集中しているかを侵入テスターに示します。
適合性に応じて選びます。STRIDEはコンポーネントごとの列挙に対して高速かつ体系的で、PASTAはより高いリスクのシステムに対してリスクおよびビジネス中心です。両者を組み合わせ、プライバシー向けにLINDDUNを加えることも多くあります。
脅威モデリングは通常、ソフトウェア開発ライフサイクル(SDLC)の設計フェーズで実施され、開発が始まる前にセキュリティリスクを特定し、修正コストを低減し、セキュリティ・バイ・デザインを向上させます。