DevSecOps (безопасный CI/CD)
Услуги DevSecOps: защищённые конвейеры CI/CD для более быстрых и безопасных релизов
Наши услуги DevSecOps добавляют проверки безопасности на каждом этапе конвейера CI/CD, чтобы находить уязвимости до того, как они попадут в продакшен.
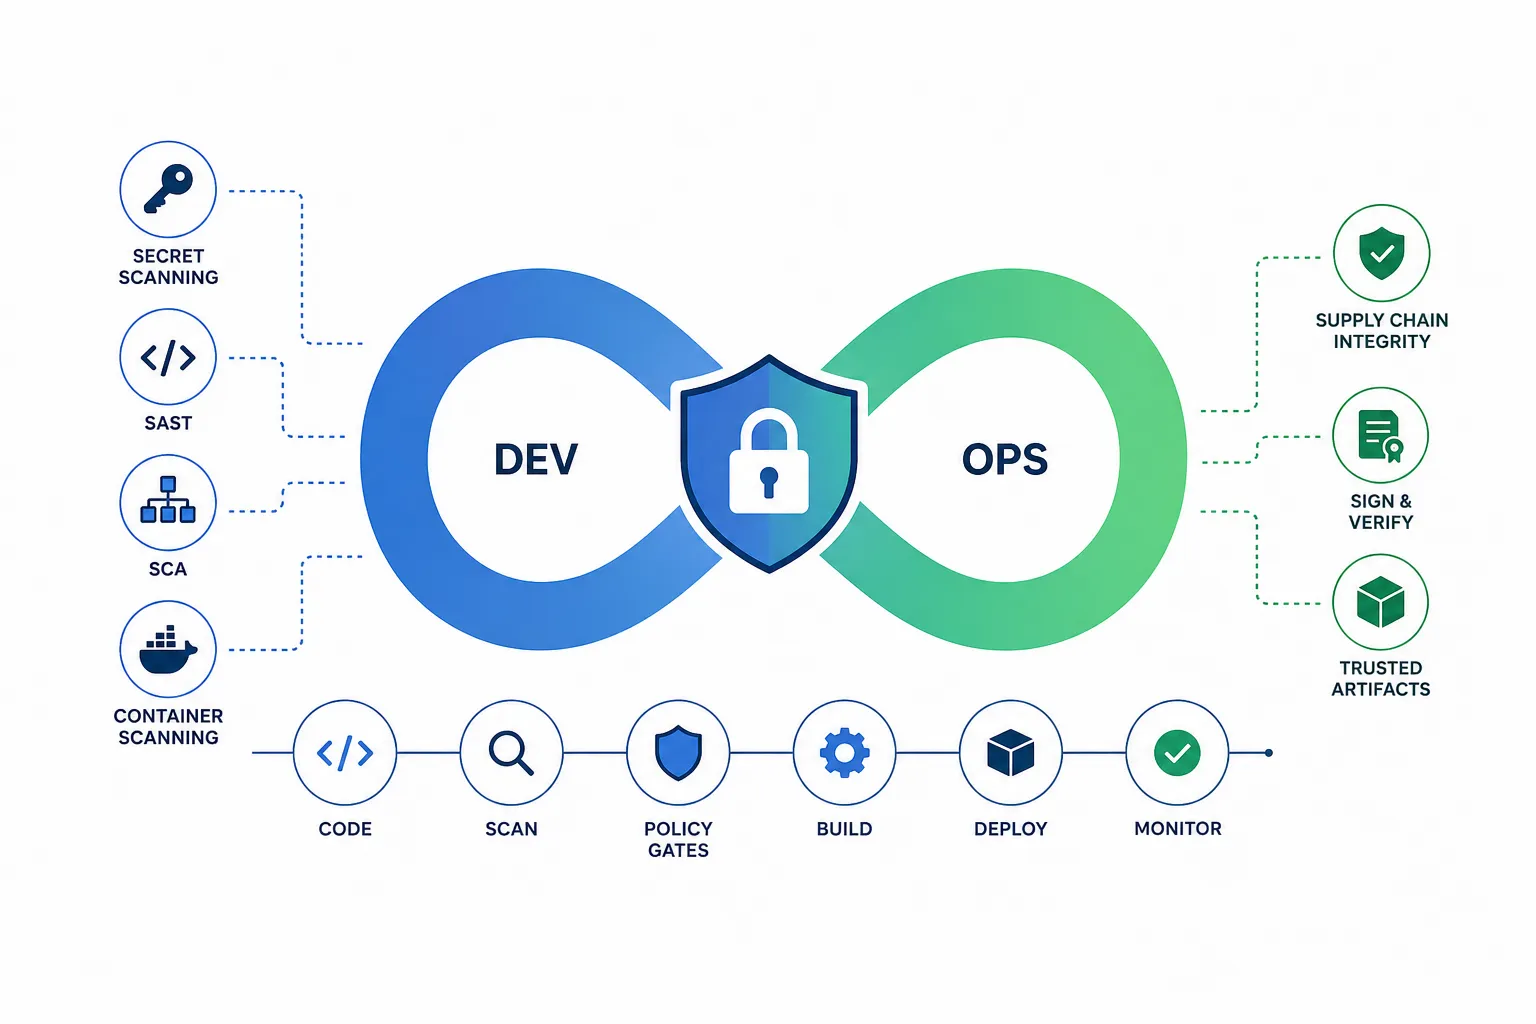
Обзор
DevSecOps встраивает безопасность в вашу поставку программного обеспечения с самого начала, а не добавляет её в конце. Мы интегрируем автоматизированное тестирование безопасности в ваши конвейеры, включая анализ секретов, SAST, анализ состава программного обеспечения и анализ контейнеров, добавляем средства контроля целостности цепочки поставок и определяем барьеры политик, чтобы рискованные изменения обнаруживались рано. Безопасность становится разделённой и автоматизированной ответственностью между разработкой и эксплуатацией. Интеграция автоматизированных средств контроля безопасности и цепочки поставок на протяжении всего конвейера сокращает уязвимости, достигающие продакшена, и производит аудируемые доказательства, необходимые для таких стандартов, как SOC 2, ISO 27001 и EU CRA. Ознакомьтесь со всеми услугами Cloud и DevOps или почитайте руководства по DevSecOps в нашем блоге.
Методология и стандарты
NIST Secure Software Development Framework (SSDF, SP 800-218), SLSA и sigstore для целостности цепочки поставок, руководства OWASP DevSecOps и SAST и SCA, интегрированные в конвейер. Сочетается с нашими сервисами безопасного анализа кода и анализа состава программного обеспечения. Защитные барьеры безопасности, подписанные артефакты и непрерывная проверка политик отслеживаются как код, обеспечивая измеримую и аудируемую уверенность в том, что средства контроля остаются эффективными по мере развития конвейера. Для облака, в которое развёртывает ваш конвейер, CSPMX — наш инструмент управления состоянием безопасности облака — непрерывно выявляет ошибки конфигурации.
Что входит
Что вы получаете
Часто задаваемые вопросы
DevSecOps — это практика встраивания безопасности во все этапы жизненного цикла разработки программного обеспечения: не задним числом, а изначально, на уровне проектирования. Проверки безопасности выполняются непрерывно внутри вашего конвейера CI/CD и выявляют уязвимости сразу, как только они попадают в кодовую базу. Мы поможем вам внедрить автоматизированное тестирование безопасности, защищённые конвейеры CI/CD, безопасность контейнеров, безопасность инфраструктуры как кода (IaC) и безопасность облачных нативных приложений.
Нет, если всё правильно настроено. Мы настраиваем сканеры безопасности так, чтобы исключить ложные срабатывания и сосредоточиться только на проблемах, которые действительно требуют исправления. Все проверки выполняются параллельно и с кэшированием, чтобы ускорить процесс, а результаты отображаются прямо в привычных инструментах разработчиков в момент отправки кода.
DevSecOps — это встроенное автоматизированное тестирование безопасности, которое работает внутри вашего конвейера DevOps. Безопасное ревью кода добавляет ручную проверку кода, чтобы выявить проблемы проектирования и бизнес-логики, которые пропускают автоматизированные инструменты, включая некорректный контроль доступа. Анализ состава программного обеспечения (SCA) выявляет компоненты с открытым исходным кодом и связанные с ними риски безопасности, включая атаки на цепочку поставок, и формирует SBOM (Software Bill of Materials). Вместе они обеспечивают широкое и глубокое тестирование безопасности, полностью автоматизированное и встроенное в ваш рабочий процесс DevOps, сохраняя при этом точность ручного ревью кода в критически важных местах.
Автоматизированное сканирование, SBOM, подписанные артефакты и policy gates дают доказательства, необходимые для соответствия SOC 2, ISO 27001 или Закону ЕС о киберустойчивости (Cyber Resilience Act, CRA). Поскольку всё это встроено в процесс разработки, соответствие требованиям становится естественным результатом работы конвейера DevOps, а не отдельным ручным этапом аудита.
Да. Мы можем добавить этапы безопасности в ваши существующие конвейеры GitHub Actions, GitLab CI или Jenkins. Затем они адаптируются под ваш конкретный профиль рисков, чтобы обеспечить максимальное покрытие и защиту, не замедляя разработку. Ваши команды продолжают работать по тем же процессам разработки и выпуска, что и раньше, а усиление безопасности становится естественной частью процесса. Если вы хотите, чтобы мы также эксплуатировали конвейеры за вас, с этим справится наша услуга управляемого DevOps.