Моделирование угроз
Услуги моделирования угроз для систем secure-by-design
Выявляйте угрозы безопасности и слабые места архитектуры на раннем этапе с помощью экспертных услуг моделирования угроз, использующих STRIDE, PASTA и обзоры безопасного проектирования.
Обзор
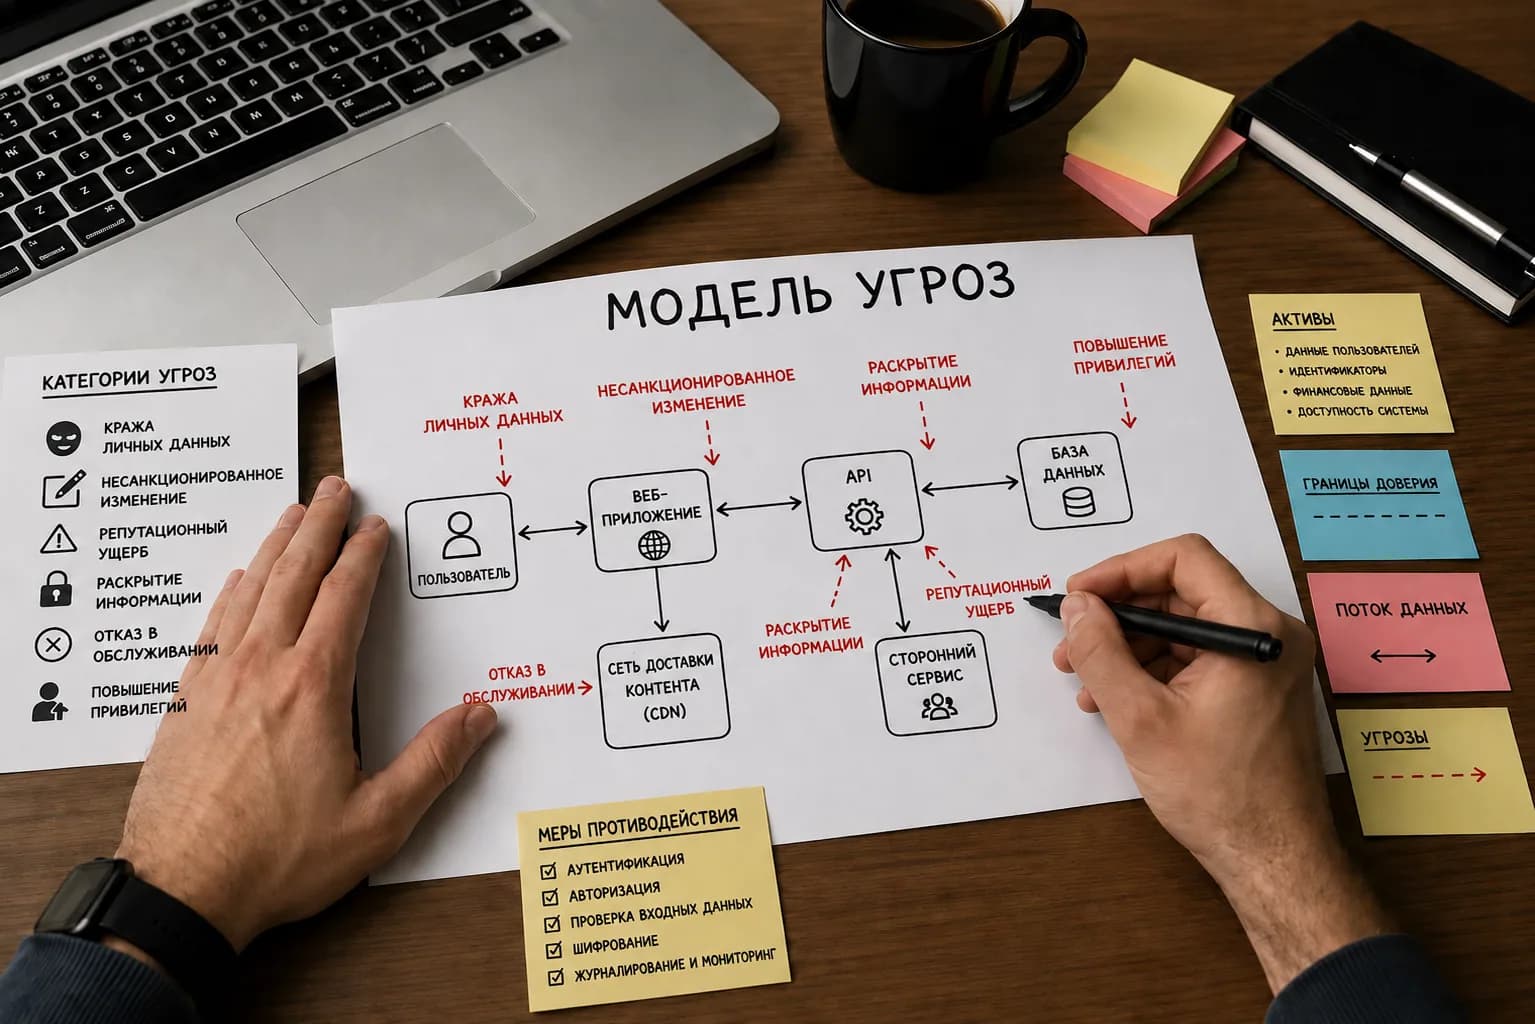
Моделирование угроз - это структурированная оценка безопасности, выполняемая на этапах проектирования и разработки для выявления угроз, путей атак и слабых мест архитектуры до того, как они станут уязвимостями. Оно отображает архитектуру системы, её потоки данных и границы доверия и отвечает на вопросы, что может пойти не так и что следует делать, благодаря чему слабые места безопасности обнаруживаются рано, когда они наименее затратны для исправления. Наши услуги моделирования угроз используют STRIDE, PASTA и обзоры безопасного проектирования, чтобы помочь организациям создавать приложения и системы по принципу secure-by-design.
Методология и стандарты
Наша методология моделирования угроз использует STRIDE и PASTA, дополняемые деревьями атак, LINDDUN для конфиденциальности и OWASP Threat Modeling Cheat Sheet. Мы определяем объём системы, отображаем потоки данных и границы доверия, выявляем угрозы и пути атак, оцениваем влияние и приоритизируем риски с практическими рекомендациями по их снижению.
Что входит
Что вы получаете
Часто задаваемые вопросы
Как можно раньше, на этапе проектирования или крупной переработки, до написания кода. Именно тогда вы можете изменить архитектуру с минимальными затратами, и это указывает тестировщикам на проникновение, где сосредоточены реальные риски.
Мы выбираем по соответствию. STRIDE быстрый и систематичный для перечисления по компонентам; PASTA ориентирован на риск и бизнес для систем с высокими ставками. Мы часто их сочетаем и добавляем LINDDUN для конфиденциальности.
Моделирование угроз обычно проводится на этапе проектирования жизненного цикла разработки программного обеспечения (SDLC) для выявления рисков безопасности до начала разработки, снижая затраты на устранение и повышая безопасность с самого проектирования.