Modélisation des menaces
Services de modélisation des menaces pour des systèmes sécurisés dès la conception
Identifiez tôt les menaces de sécurité et les faiblesses d'architecture grâce à des services experts de modélisation des menaces utilisant STRIDE, PASTA et des revues de conception sécurisée.
Aperçu
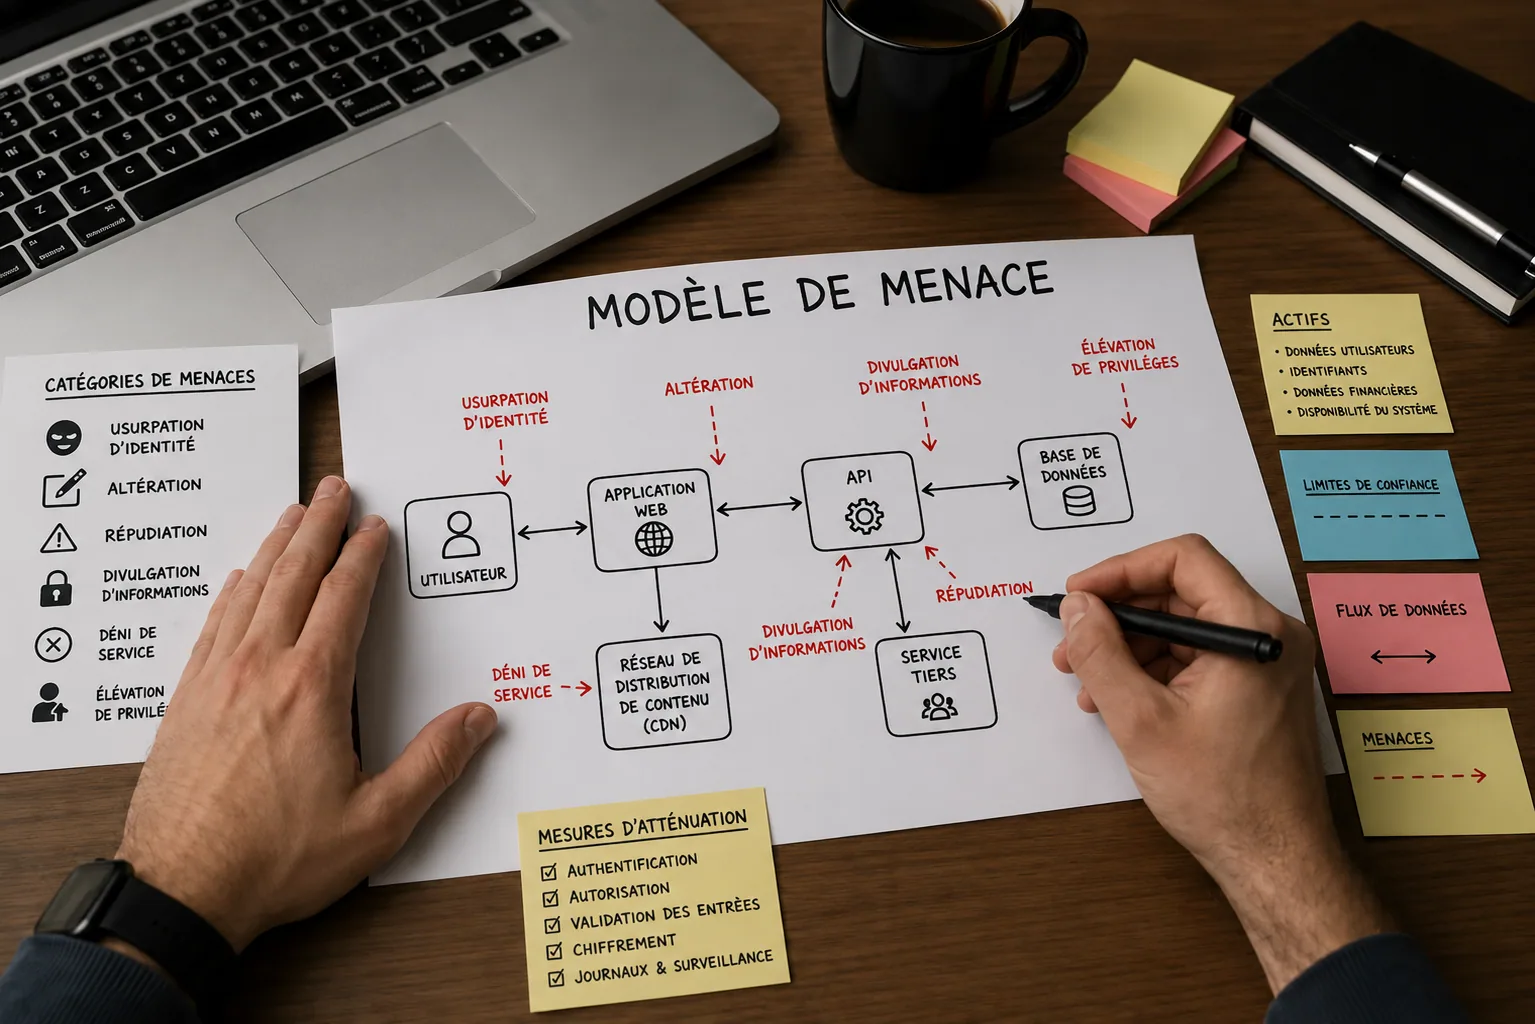
La modélisation des menaces est une évaluation de sécurité structurée réalisée pendant les phases de conception et de développement afin d'identifier les menaces, les chemins d'attaque et les faiblesses d'architecture avant qu'ils ne deviennent des vulnérabilités. Elle cartographie l'architecture d'un système, ses flux de données et ses frontières de confiance, et répond à ce qui peut mal tourner et à ce qu'il convient de faire, de sorte que les faiblesses de sécurité soient découvertes tôt, lorsqu'elles sont les moins coûteuses à corriger. Nos services de modélisation des menaces utilisent STRIDE, PASTA et des revues de conception sécurisée pour aider les organisations à créer des applications et des systèmes sécurisés dès la conception.
Méthodologie et standards
Notre méthodologie de modélisation des menaces utilise STRIDE et PASTA, appuyée par des arbres d'attaque, LINDDUN pour la confidentialité et l'OWASP Threat Modeling Cheat Sheet. Nous définissons le périmètre du système, cartographions les flux de données et les frontières de confiance, identifions les menaces et les chemins d'attaque, évaluons l'impact et priorisons les risques avec des recommandations d'atténuation actionnables.
Ce qui est inclus
Ce que vous recevez
Questions fréquentes
Le plus tôt possible, à l'étape de la conception ou d'une refonte majeure, avant l'écriture du code. C'est à ce moment que vous pouvez modifier l'architecture à moindre coût, et cela indique aux testeurs d'intrusion où se concentrent les vrais risques.
Nous choisissons selon l'adéquation. STRIDE est rapide et systématique pour l'énumération par composant ; PASTA est centré sur le risque et le métier pour les systèmes à fort enjeu. Nous les combinons souvent et ajoutons LINDDUN pour la confidentialité.
La modélisation des menaces est généralement réalisée pendant la phase de conception du cycle de vie du développement logiciel (SDLC) afin d'identifier les risques de sécurité avant le début du développement, réduisant les coûts de remédiation et améliorant la sécurité dès la conception.