Test d'intrusion des applications web
Test d'intrusion des applications web
Notre service de test d'intrusion des applications web identifie les vulnérabilités exploitables des applications web et des API grâce à des tests manuels, à la simulation d'attaques et à une validation par des experts. Détectez et corrigez les vulnérabilités que les attaquants exploiteraient, avec des preuves concrètes et non un simple rapport de scanner.
Aperçu
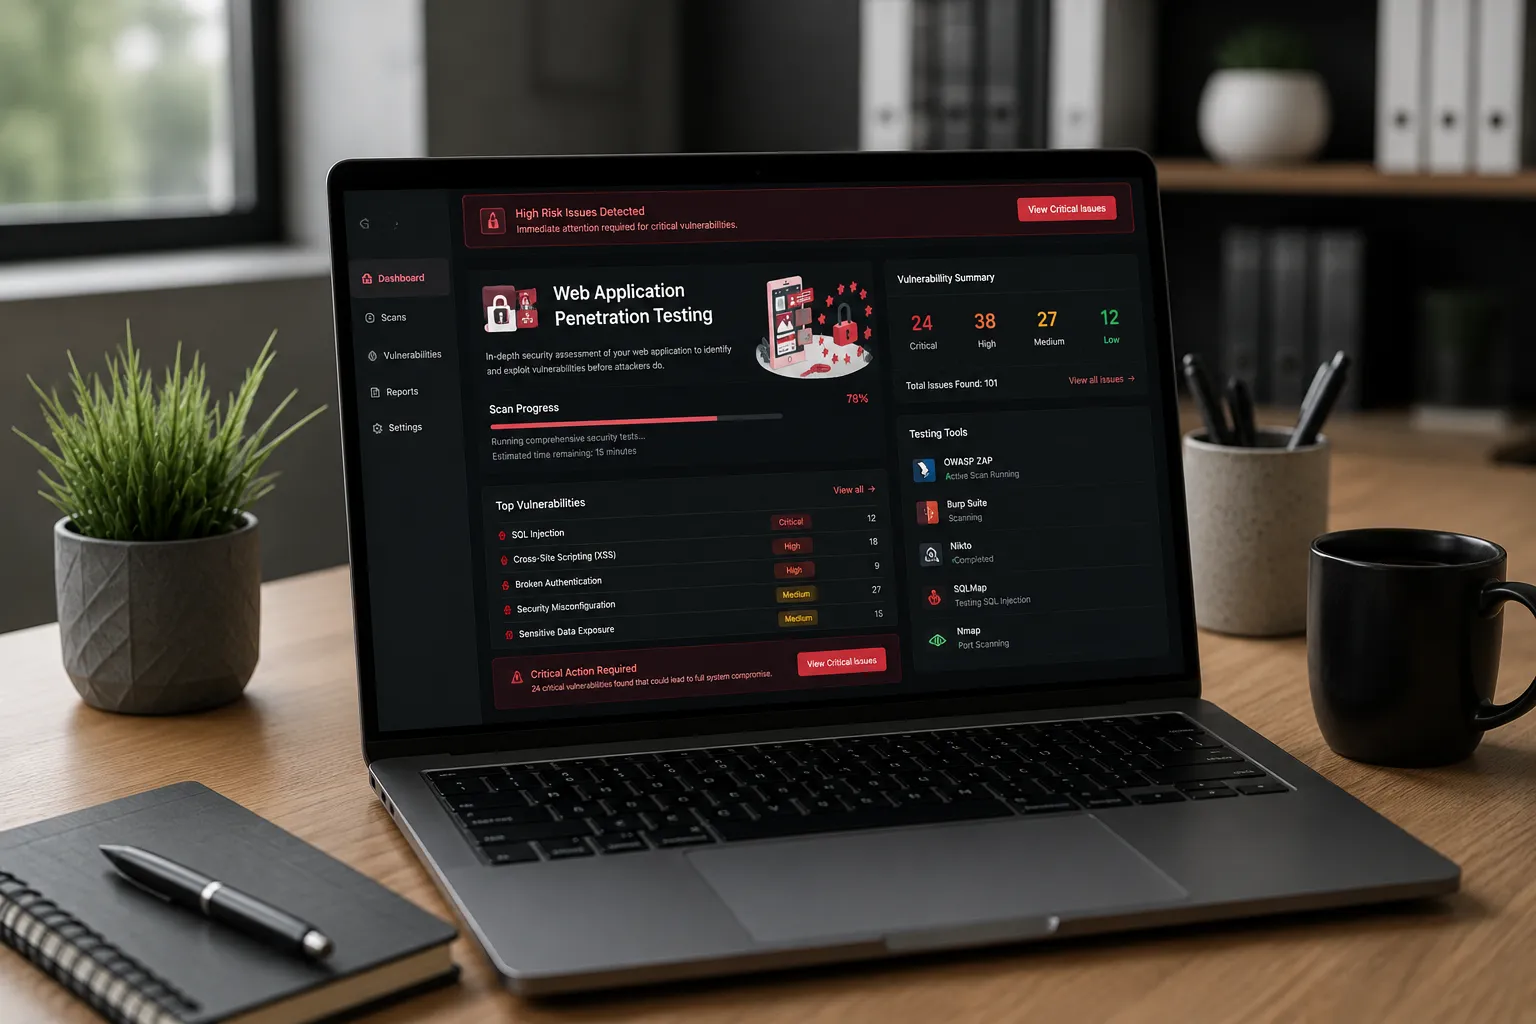
Le test d'intrusion des applications web est une évaluation de sécurité autorisée qui simule des attaques réelles contre les applications web et les API afin d'identifier les vulnérabilités exploitables avant que des attaquants ne puissent s'en servir. IntelligenceX associe des tests de sécurité automatisés à une validation manuelle par des experts pour détecter des problèmes tels que le contournement du contrôle d'accès, les failles d'authentification, les vulnérabilités d'injection, les faiblesses de logique métier et les risques de sécurité des API. Nos testeurs valident l'exploitabilité, démontrent l'impact métier potentiel et fournissent des recommandations de remédiation priorisées et prêtes pour les développeurs, afin d'aider les organisations à réduire le risque de fuite de données et de compromission applicative.
Méthodologie et standards
OWASP WSTG v4.2, OWASP Top 10 (2021), OWASP ASVS et l'OWASP API Security Top 10, dans le cadre de PTES et NIST SP 800-115. Burp Suite Pro complété par une vérification manuelle élimine les faux positifs.
Ce qui est inclus
Ce que vous recevez
Questions fréquentes
Non. Les outils automatisés ne sont qu'un point de départ. Nos testeurs valident manuellement chaque problème, éliminent les faux positifs et enchaînent les failles de faible gravité en véritables chemins d'attaque que les scanners ne peuvent pas détecter. Vous obtenez la preuve de l'exploitabilité, pas un rapport d'outil bruyant.
Nous convenons des règles d'engagement à l'avance et préférons un environnement miroir de préproduction pour les vérifications destructrices. Les tests en production sont limités et planifiés afin d'éviter toute perturbation, avec un canal de contact en temps réel tout au long de l'engagement.
Oui. Un nouveau test de remédiation de tous les résultats signalés est inclus, et nous délivrons une lettre d'attestation mise à jour confirmant que les correctifs ont été vérifiés de manière indépendante.
Les évaluations typiques incluent l'authentification, l'autorisation, la gestion des sessions, la validation des entrées, la logique métier, la gestion des erreurs et les contrôles de sécurité des API.
Oui. Nos tests d'intrusion des applications web identifient des vulnérabilités telles que l'injection SQL, le cross-site scripting (XSS), les failles d'authentification, les vulnérabilités de logique métier et les problèmes de sécurité des API, sur la base des bonnes pratiques du secteur et de l'OWASP Top 10.
Oui. Nous réalisons des évaluations complètes de la sécurité des API couvrant l'authentification, l'autorisation, la limitation de débit, les failles de logique métier, l'exposition de données et les scénarios d'abus d'API, alignées sur l'OWASP API Security Top 10.