DevSecOps (CI/CD sécurisé)
Services DevSecOps : des pipelines CI/CD sécurisés pour des mises en production plus rapides et plus sûres
Nos services DevSecOps ajoutent des contrôles de sécurité à chaque étape de votre pipeline CI/CD pour détecter les vulnérabilités avant qu'elles n'atteignent la production.
Aperçu
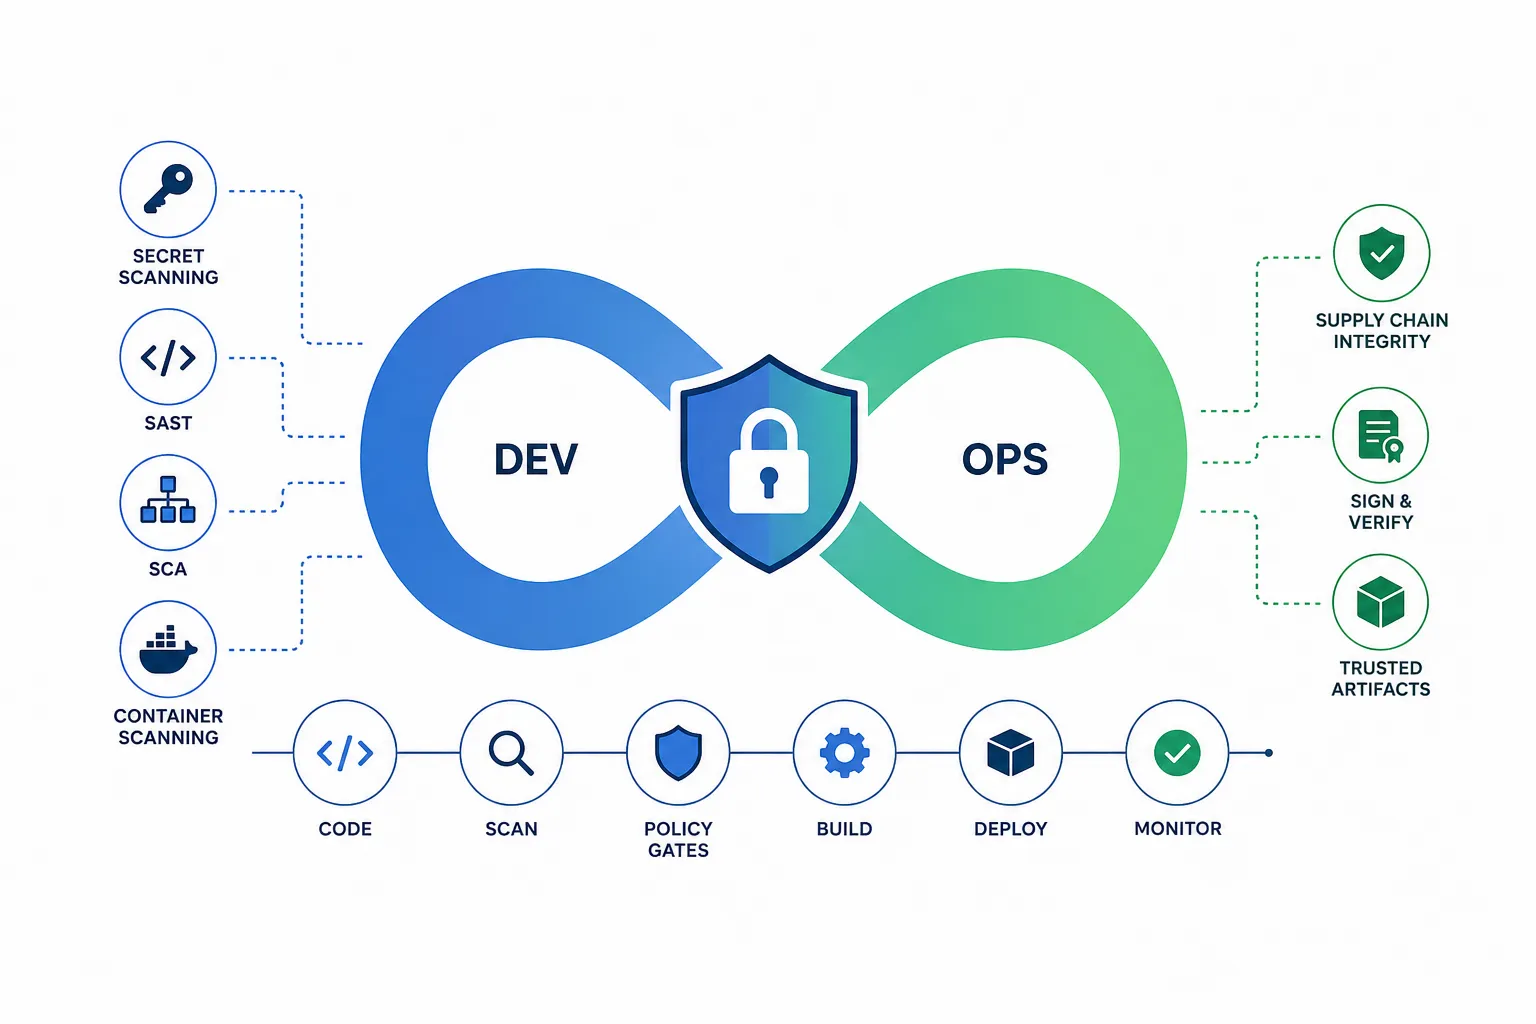
Le DevSecOps intègre la sécurité dans votre livraison logicielle dès le départ plutôt que de l'ajouter à la fin. Nous intégrons des tests de sécurité automatisés dans vos pipelines, y compris l'analyse des secrets, le SAST, l'analyse de composition logicielle et l'analyse des conteneurs, ajoutons des contrôles d'intégrité de la chaîne d'approvisionnement, et définissons des barrières de politique afin que les changements risqués soient détectés tôt. La sécurité devient une responsabilité partagée et automatisée entre le développement et l'exploitation. L'intégration de contrôles automatisés de sécurité et de chaîne d'approvisionnement tout au long du pipeline réduit les vulnérabilités atteignant la production et produit les preuves auditables nécessaires à des référentiels comme SOC 2, ISO 27001 et l'EU CRA. Découvrez tous nos services Cloud et DevOps ou lisez nos guides DevSecOps sur le blog.
Méthodologie et standards
NIST Secure Software Development Framework (SSDF, SP 800-218), SLSA et sigstore pour l'intégrité de la chaîne d'approvisionnement, les directives OWASP DevSecOps, et SAST et SCA intégrés au pipeline. S'associe à nos services de revue de code sécurisé et d'analyse de composition logicielle. Les barrières de sécurité, les artefacts signés et la validation continue des politiques sont suivis sous forme de code, offrant une assurance mesurable et auditable que les contrôles restent efficaces à mesure que le pipeline évolue. Pour le cloud sur lequel votre pipeline déploie, CSPMX, notre outil de gestion de la posture de sécurité cloud, détecte en continu les erreurs de configuration.
Ce qui est inclus
Ce que vous recevez
Questions fréquentes
Le DevSecOps consiste à intégrer la sécurité à chaque étape du cycle de vie du développement logiciel, non pas après coup mais dès la conception. Les contrôles de sécurité s'exécutent en continu dans votre pipeline CI/CD et détectent les vulnérabilités dès qu'elles entrent dans la base de code. Nous vous aidons à mettre en place des tests de sécurité automatisés, des pipelines CI/CD sécurisés, la sécurité des conteneurs, la sécurité de l'Infrastructure as Code (IaC) et la sécurité des applications cloud-natives.
Pas s'il est bien réglé. Nous paramétrons vos scanners de sécurité pour éliminer les faux positifs et ne retenir que les problèmes qui nécessitent une correction. Toutes les analyses s'exécutent en parallèle avec mise en cache pour accélérer le processus, et les résultats apparaissent directement dans les outils de vos développeurs, au moment de la soumission du code.
Le DevSecOps est une solution de tests de sécurité automatisés intégrée à votre pipeline DevOps. La revue de code sécurisé apporte une inspection manuelle du code pour détecter les problèmes de conception et de logique métier que les outils automatisés ne voient pas, notamment les contrôles d'accès inadaptés. L'analyse de la composition logicielle (SCA) identifie les composants open source et leurs risques de sécurité, y compris les attaques de la chaîne d'approvisionnement, et fournit une SBOM (Software Bill of Materials). Ensemble, elles offrent des tests de sécurité étendus et approfondis, entièrement automatisés et intégrés à votre workflow DevOps, tout en conservant la précision des revues de code manuelles aux points critiques.
Les analyses automatisées, les SBOM, les artefacts signés et les policy gates fournissent les preuves nécessaires à la conformité SOC 2, ISO 27001 ou au Cyber Resilience Act (CRA) de l'UE. Comme elle est intégrée au processus de développement, la conformité devient une conséquence naturelle du pipeline DevOps plutôt qu'une étape d'audit séparée et manuelle.
Oui. Nous pouvons ajouter des étapes de sécurité à vos pipelines GitHub Actions, GitLab CI ou Jenkins existants. Elles sont ensuite adaptées à votre profil de risque pour offrir une couverture et une sécurité maximales sans ralentir votre développement. Vos équipes continuent de suivre exactement les mêmes processus de développement et de mise en production qu'auparavant, le renforcement de la sécurité s'intégrant naturellement au processus. Si vous souhaitez également que nous exploitions les pipelines pour vous, notre service de DevOps managé peut aussi s'en charger.