DevSecOps(보안 CI/CD)
DevSecOps 서비스: 더 빠르고 안전한 릴리스를 위한 보안 CI/CD 파이프라인
당사의 DevSecOps 서비스는 CI/CD 파이프라인의 모든 단계에 보안 검사를 추가하여 취약점이 운영 환경에 도달하기 전에 찾아냅니다.
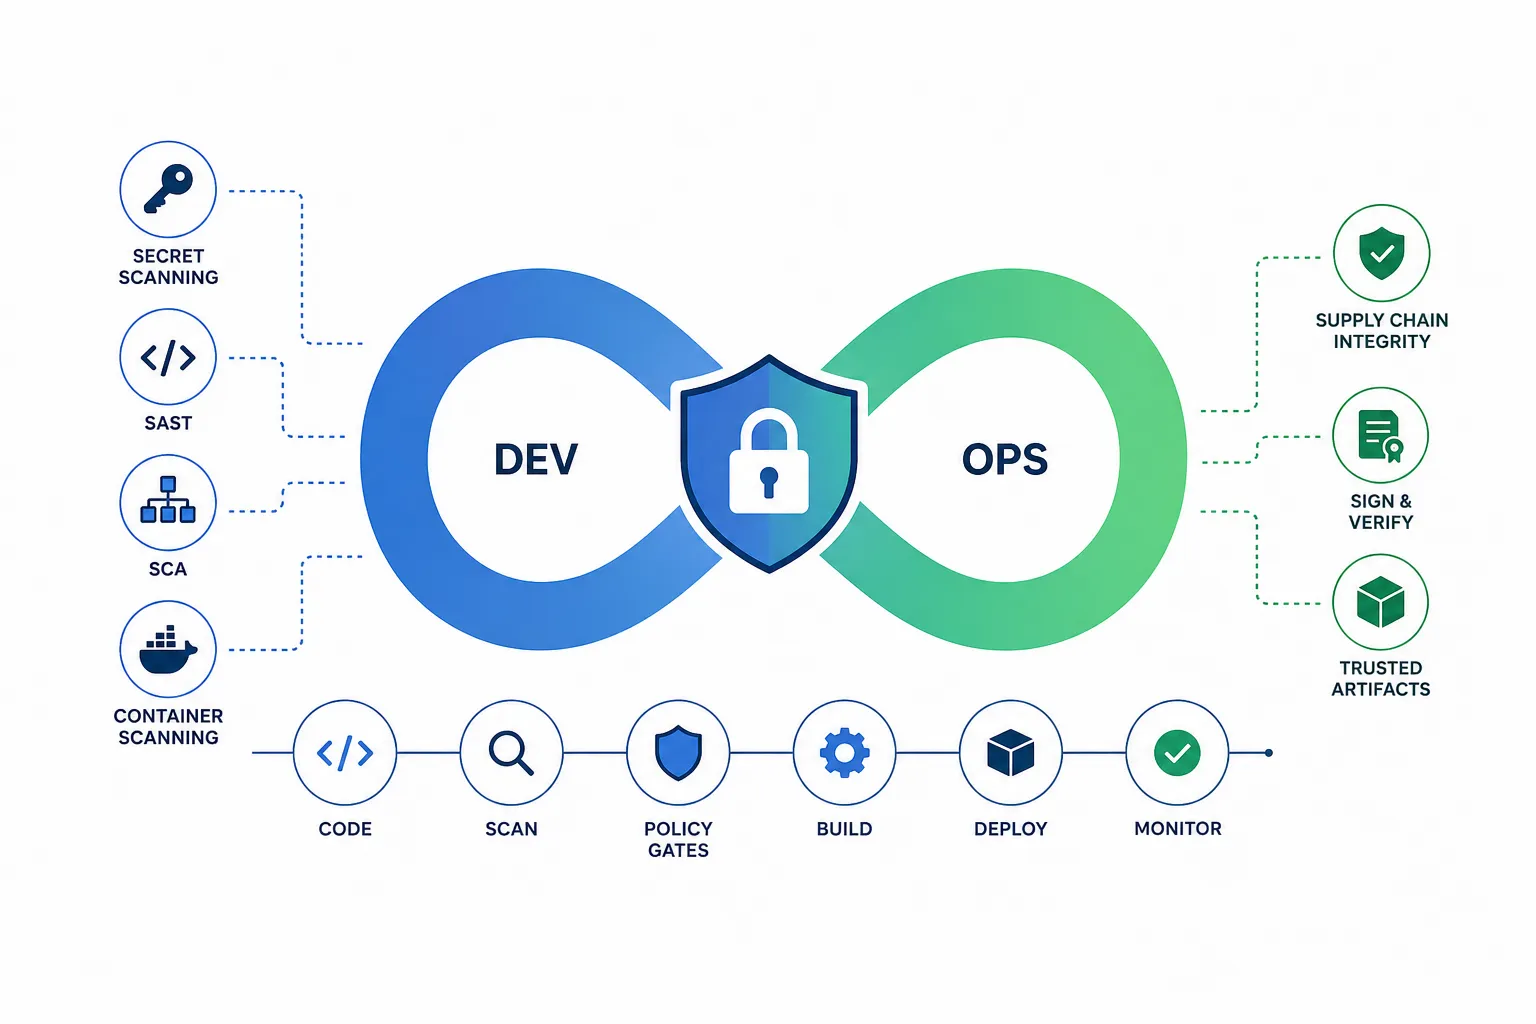
개요
DevSecOps는 보안을 마지막에 덧붙이는 대신 처음부터 소프트웨어 전달에 통합합니다. 당사는 시크릿 스캐닝, SAST, 소프트웨어 구성 분석, 컨테이너 스캐닝을 포함한 자동화된 보안 테스트를 파이프라인에 통합하고, 공급망 무결성 검사를 추가하며, 위험한 변경 사항이 조기에 포착되도록 정책 게이트를 정의합니다. 보안은 개발과 운영 간의 공유되고 자동화된 책임이 됩니다. 파이프라인 전반에 걸쳐 자동화된 보안 및 공급망 제어를 통합하면 운영에 도달하는 취약점이 줄어들고 SOC 2, ISO 27001, EU CRA와 같은 프레임워크에 필요한 감사 가능한 증거가 생성됩니다. 모든 클라우드 및 DevOps 서비스를 살펴보거나 블로그의 DevSecOps 가이드를 읽어 보세요.
방법론 및 표준
NIST Secure Software Development Framework(SSDF, SP 800-218), 공급망 무결성을 위한 SLSA 및 sigstore, OWASP DevSecOps 가이드라인, 파이프라인에 통합된 SAST 및 SCA를 따릅니다. 당사의 시큐어 코드 리뷰 및 소프트웨어 구성 분석 서비스와 결합됩니다. 보안 게이트, 서명된 아티팩트, 지속적 정책 검증이 코드로 추적되어, 파이프라인이 진화함에 따라 제어가 효과적으로 유지된다는 측정 가능하고 감사 가능한 보증을 제공합니다. 파이프라인이 배포하는 클라우드에 대해서는 클라우드 보안 태세 관리 도구인 CSPMX가 구성 오류를 지속적으로 탐지합니다.
포함 내용
제공 산출물
자주 묻는 질문
DevSecOps는 보안을 나중에 덧붙이는 것이 아니라 설계 단계부터 소프트웨어 개발 수명 주기의 모든 측면에 내재화하는 방식입니다. 보안 검사는 CI/CD 파이프라인 안에서 지속적으로 실행되어 취약점이 코드베이스에 유입되는 즉시 탐지합니다. 당사는 자동화된 보안 테스트, 안전한 CI/CD 파이프라인, 컨테이너 보안, Infrastructure as Code(IaC) 보안, 클라우드 네이티브 애플리케이션 보안을 구축할 수 있도록 지원합니다.
제대로 튜닝하면 그렇지 않습니다. 당사는 보안 스캐너를 조정해 오탐을 제거하고 실제로 수정이 필요한 문제에만 집중합니다. 모든 스캔은 캐시를 활용해 병렬로 실행되어 프로세스가 빨라지며, 결과는 코드를 제출하는 시점에 개발자가 사용하는 도구에 바로 표시됩니다.
DevSecOps는 DevOps 파이프라인 안에서 실행되는 내장형 자동 보안 테스트 솔루션입니다. 보안 코드 검토는 부적절한 접근 제어처럼 자동화 도구가 놓치는 설계 및 비즈니스 로직 문제를 찾아내기 위해 수동 코드 검사를 수행합니다. 소프트웨어 구성 분석(SCA)은 오픈 소스 구성 요소와 공급망 공격을 포함한 보안 위험을 식별하고 SBOM(소프트웨어 자재 명세서)을 제공합니다. 이들을 함께 사용하면 DevOps 워크플로에 완전히 자동화되고 통합된 폭넓고 깊이 있는 보안 테스트를 제공하면서도, 중요한 지점에서는 수동 코드 검토의 정밀함을 유지할 수 있습니다.
네. 기존 GitHub Actions, GitLab CI 또는 Jenkins 파이프라인에 보안 단계를 추가할 수 있습니다. 이후 고객의 고유한 위험 프로필에 맞게 조정하여 개발 속도를 늦추지 않으면서 최대한의 커버리지와 보안을 제공합니다. 팀은 이전과 똑같은 개발 및 릴리스 프로세스를 계속 따르고, 보안 강화는 프로세스의 자연스러운 일부로 적용됩니다. 파이프라인 운영까지 맡기고 싶다면 당사의 관리형 DevOps 서비스가 이를 지원합니다.