위협 모델링
개요
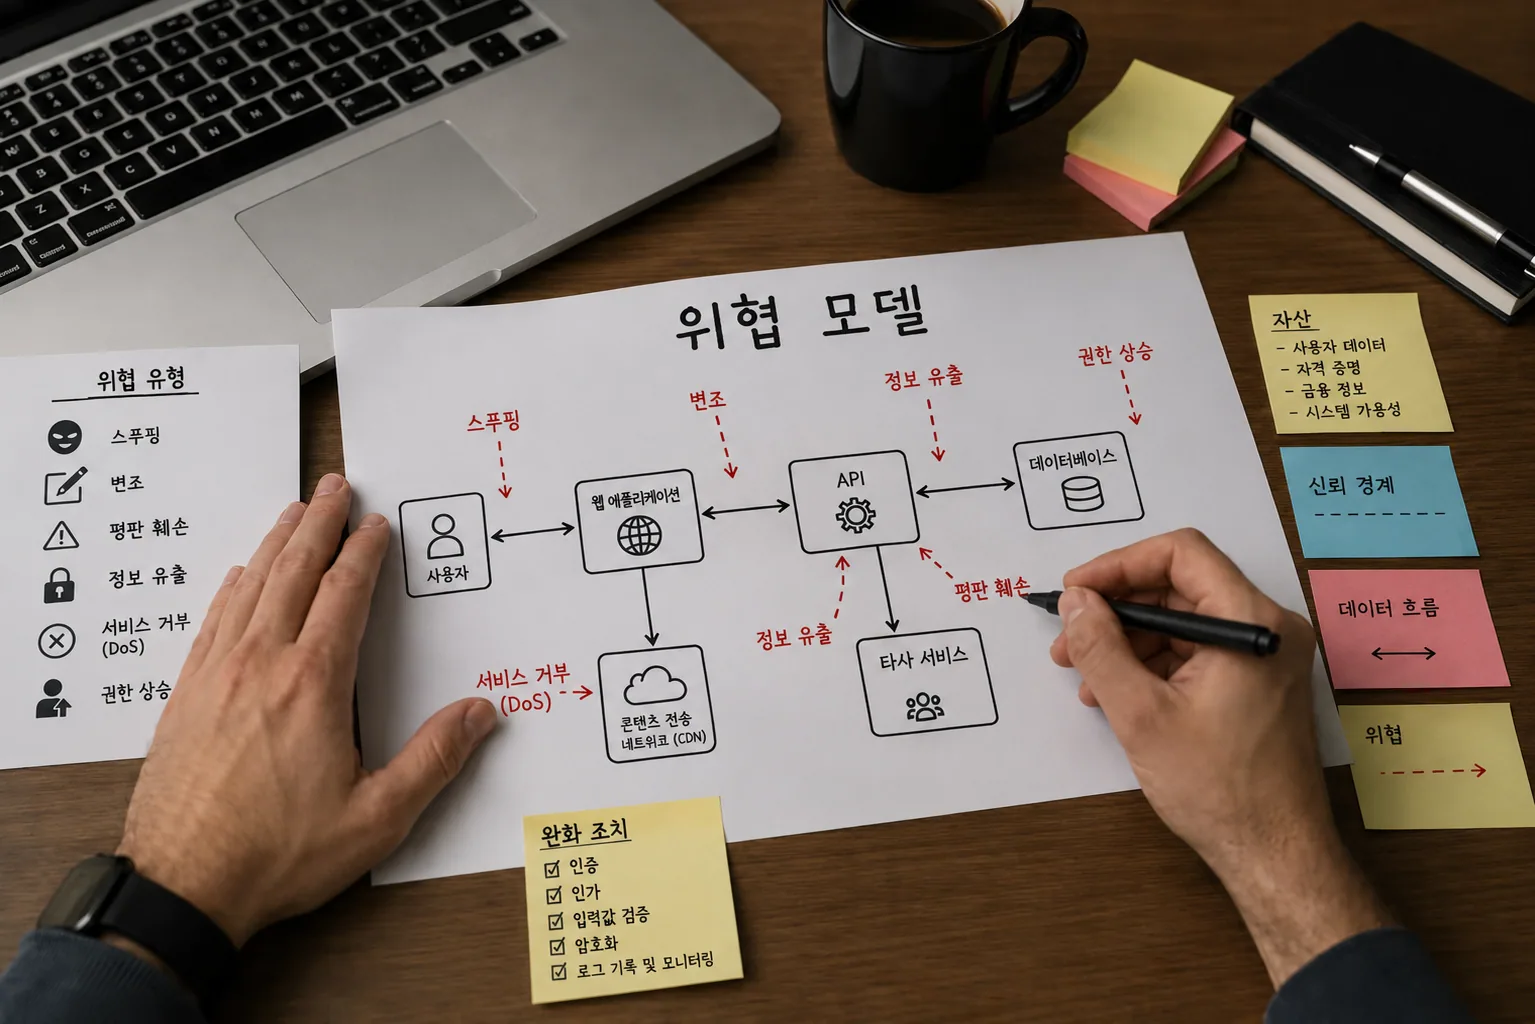
위협 모델링은 위협, 공격 경로, 아키텍처 약점이 취약점이 되기 전에 식별하기 위해 설계 및 개발 단계에서 수행되는 구조화된 보안 평가입니다. 시스템의 아키텍처, 데이터 흐름, 신뢰 경계를 매핑하고 무엇이 잘못될 수 있는지와 그에 대해 무엇을 해야 하는지에 답함으로써, 수정 비용이 가장 저렴한 초기에 보안 약점을 발견합니다. 당사의 위협 모델링 서비스는 STRIDE, PASTA 및 보안 설계 검토를 활용하여 조직이 시큐어 바이 디자인 애플리케이션과 시스템을 구축하도록 지원합니다.
방법론 및 표준
당사의 위협 모델링 방법론은 STRIDE와 PASTA를 사용하며, 공격 트리, 프라이버시를 위한 LINDDUN, OWASP Threat Modeling Cheat Sheet로 보완됩니다. 시스템 범위를 정의하고, 데이터 흐름과 신뢰 경계를 매핑하며, 위협과 공격 경로를 식별하고, 영향을 평가하며, 실행 가능한 완화 지침과 함께 위험의 우선순위를 정합니다.
포함 내용
제공 산출물
자주 묻는 질문
가능한 한 일찍, 즉 코드 작성 전 설계 또는 주요 재설계 단계에서 수행합니다. 그때가 아키텍처를 저렴하게 변경할 수 있는 시점이며, 침투 테스터에게 실제 위험이 집중된 곳을 알려줍니다.
적합성에 따라 선택합니다. STRIDE는 구성 요소별 열거에 빠르고 체계적이며, PASTA는 더 높은 위험을 다루는 시스템에 위험 및 비즈니스 중심적입니다. 당사는 종종 둘을 결합하고 프라이버시를 위해 LINDDUN을 추가합니다.
위협 모델링은 일반적으로 소프트웨어 개발 생명주기(SDLC)의 설계 단계에서 수행되어 개발이 시작되기 전에 보안 위험을 식별함으로써 조치 비용을 줄이고 설계 단계의 보안을 향상합니다.