웹 애플리케이션 침투 테스트
개요
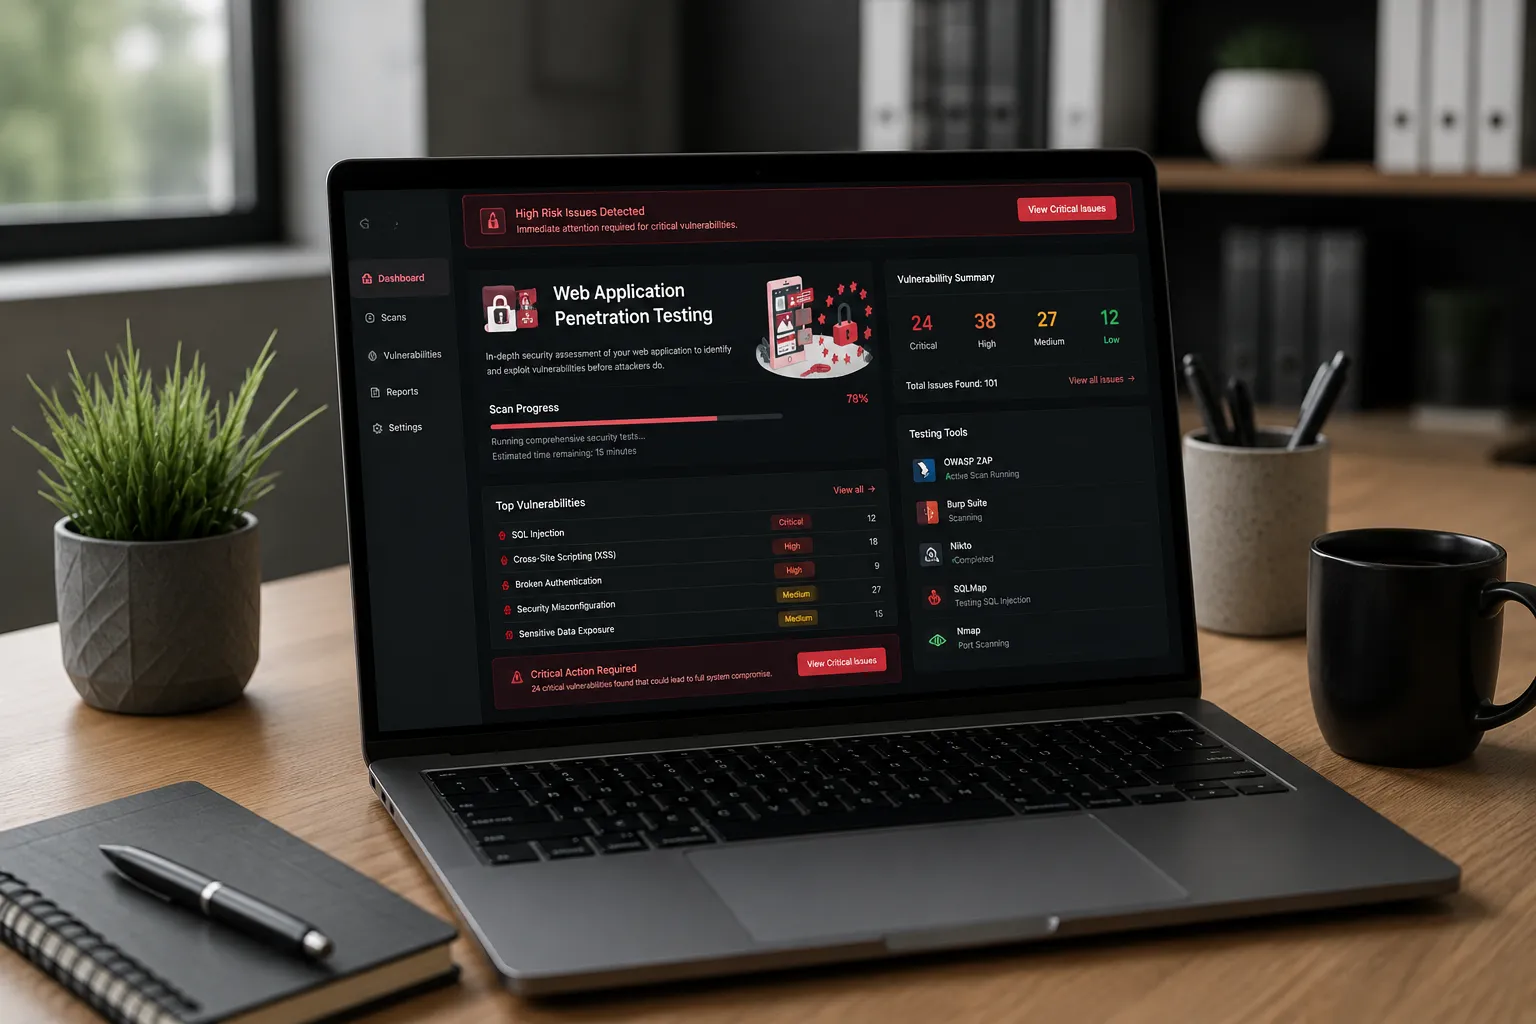
웹 애플리케이션 침투 테스트는 웹 애플리케이션과 API에 대해 실제 공격을 시뮬레이션하여, 공격자가 악용하기 전에 악용 가능한 취약점을 식별하는 승인 기반 보안 평가입니다. IntelligenceX는 자동화된 보안 테스트와 전문가의 수동 검증을 결합해 접근 제어 우회, 인증 결함, 인젝션 취약점, 비즈니스 로직 약점, API 보안 위험과 같은 문제를 식별합니다. 당사의 테스터는 악용 가능성을 검증하고 잠재적인 비즈니스 영향을 입증하며, 우선순위가 매겨진 개발자 친화적 조치 지침을 제공하여 조직이 데이터 유출과 애플리케이션 침해 위험을 줄일 수 있도록 지원합니다.
방법론 및 표준
OWASP WSTG v4.2, OWASP Top 10(2021), OWASP ASVS 및 OWASP API Security Top 10을 기반으로 하며, PTES와 NIST SP 800-115의 틀을 따릅니다. Burp Suite Pro와 수동 검증을 병행하여 오탐을 제거합니다.
포함 내용
제공 산출물
자주 묻는 질문
아닙니다. 자동화 도구는 출발점일 뿐입니다. 당사의 테스터는 모든 이슈를 수동으로 검증하고 오탐을 제거하며, 스캐너가 찾지 못하는 실제 공격 경로로 낮은 심각도의 결함을 연결합니다. 시끄러운 도구 결과물이 아니라 악용 가능성에 대한 증거를 받게 됩니다.
당사는 사전에 교전 규칙을 합의하고, 파괴적인 점검에는 운영을 모방한 스테이징 환경을 선호합니다. 운영 환경 테스트는 중단을 피하기 위해 속도를 조절하고 일정을 잡으며, 전 과정에 걸쳐 실시간 연락 채널을 운영합니다.
네. 보고된 모든 결과에 대한 조치 재테스트가 포함되며, 수정 사항이 독립적으로 검증되었음을 확인하는 갱신된 입증 서한을 발급합니다.
일반적인 평가에는 인증, 권한 부여, 세션 관리, 입력값 검증, 비즈니스 로직, 오류 처리, API 보안 제어가 포함됩니다.
네. 당사의 웹 애플리케이션 침투 테스트는 업계 모범 사례와 OWASP Top 10을 기반으로 SQL 인젝션, 크로스 사이트 스크립팅(XSS), 인증 결함, 비즈니스 로직 취약점, API 보안 이슈와 같은 취약점을 식별합니다.
네. 당사는 OWASP API Security Top 10에 부합하여 인증, 권한 부여, 속도 제한, 비즈니스 로직 결함, 데이터 노출, API 오용 시나리오를 아우르는 종합적인 API 보안 평가를 수행합니다.