DevSecOps(安全的 CI/CD)
DevSecOps 服务:安全的 CI/CD 流水线,助力更快、更安全的发布
我们的 DevSecOps 服务在 CI/CD 流水线的每个阶段加入安全检查,在漏洞进入生产环境之前将其发现。
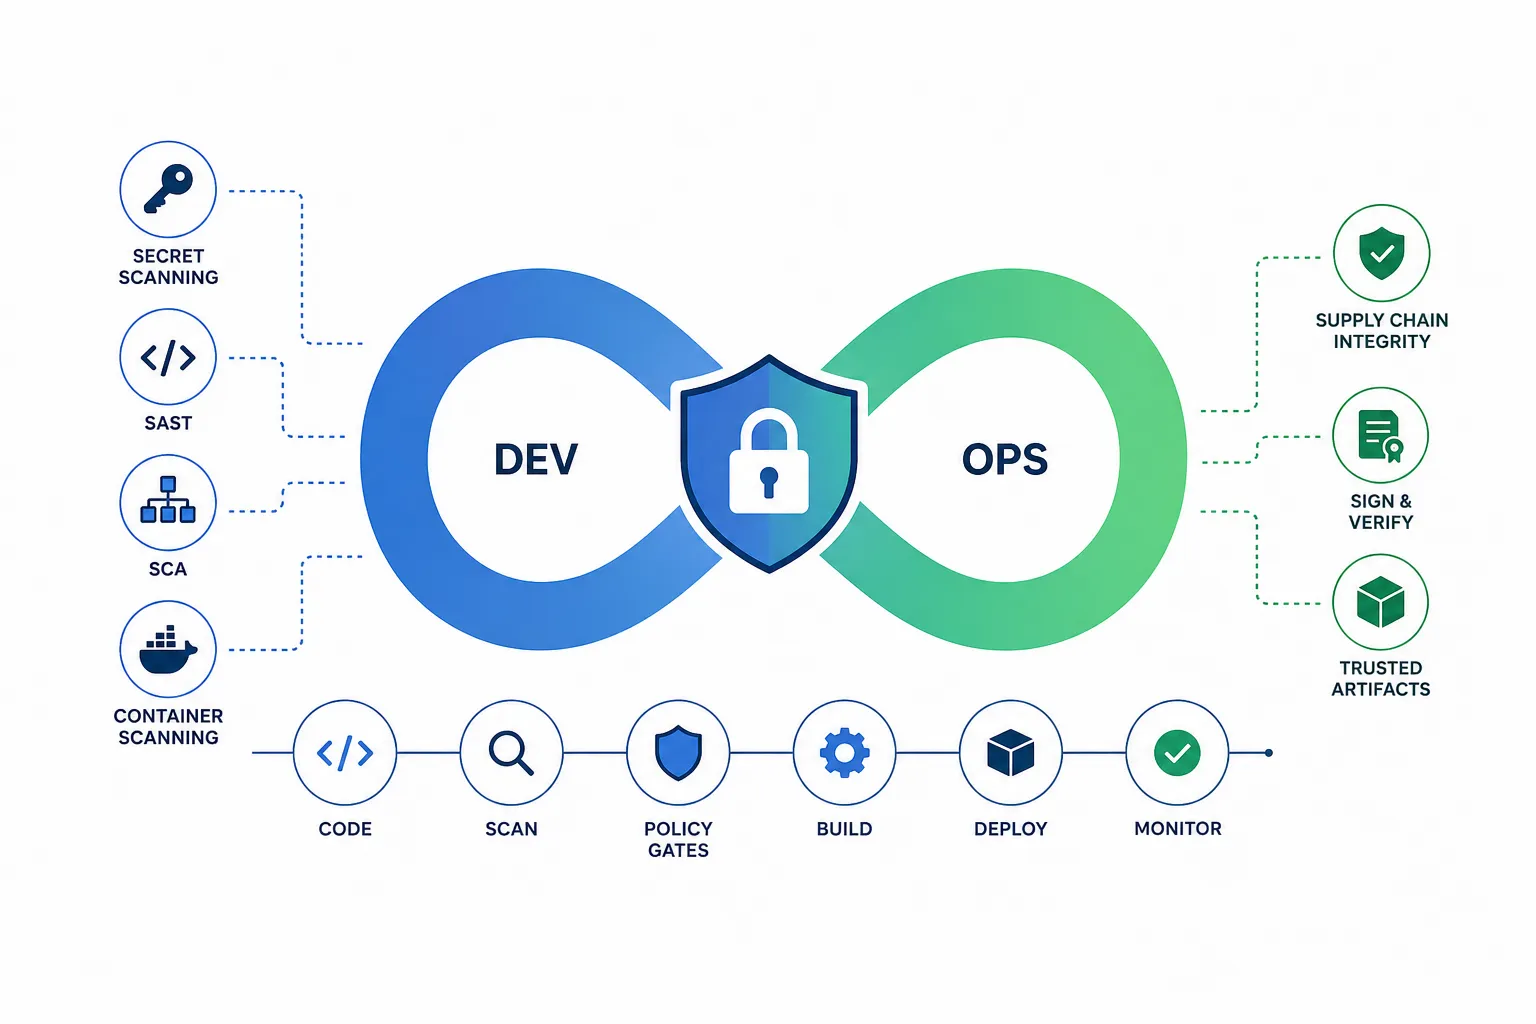
概览
DevSecOps 从一开始就将安全融入您的软件交付,而非在最后才添加。我们将自动化安全测试嵌入您的流水线,包括密钥扫描、SAST、软件成分分析和容器扫描,加入供应链完整性检查,并设置策略关卡,使高风险变更被尽早发现。安全成为开发与运营之间共担且自动化的责任。在整个流水线中集成自动化的安全和供应链控制,可减少到达生产的漏洞,并产出 SOC 2、ISO 27001 和 EU CRA 等框架所需的可审计证据。您也可以浏览全部云与 DevOps 服务,或阅读博客上的 DevSecOps 指南。
方法论与标准
NIST Secure Software Development Framework(SSDF,SP 800-218)、用于供应链完整性的 SLSA 和 sigstore、OWASP DevSecOps 指南,以及集成到流水线中的 SAST 和 SCA。与我们的安全代码审查和软件成分分析服务相结合。安全关卡、签名的制品和持续的策略验证均以代码形式跟踪,提供可衡量、可审计的保障,确保控制在流水线演进时仍然有效。对于流水线所部署到的云环境,我们的云安全态势管理工具 CSPMX 会持续发现配置错误。
包含内容
您将获得
常见问题
只要调校得当,就不会。我们会调整您的安全扫描器,消除误报,只关注真正需要修复的问题。所有扫描均借助缓存并行运行以加快速度,结果会在代码提交时直接显示在开发人员常用的工具中。
DevSecOps 是一种嵌入 DevOps 流水线、自动运行的安全测试方案。安全代码审查通过人工代码检查,发现自动化工具遗漏的设计和业务逻辑问题,包括不当的访问控制。软件成分分析(SCA)识别开源组件及其安全风险(包括供应链攻击),并提供 SBOM(软件物料清单)。三者结合,既能提供完全自动化并集成到 DevOps 工作流中的广泛而深入的安全测试,又能在关键环节保留人工代码审查的精准度。
可以。我们可以在您现有的 GitHub Actions、GitLab CI 或 Jenkins 流水线中添加安全阶段,并根据您的具体风险状况进行调整,在不拖慢开发的前提下提供最大的覆盖范围和安全性。您的团队可以继续沿用原有的开发和发布流程,安全加固将自然融入其中。如果您还希望由我们代为运营流水线,我们的托管 DevOps 服务同样可以胜任。