威胁建模
概览
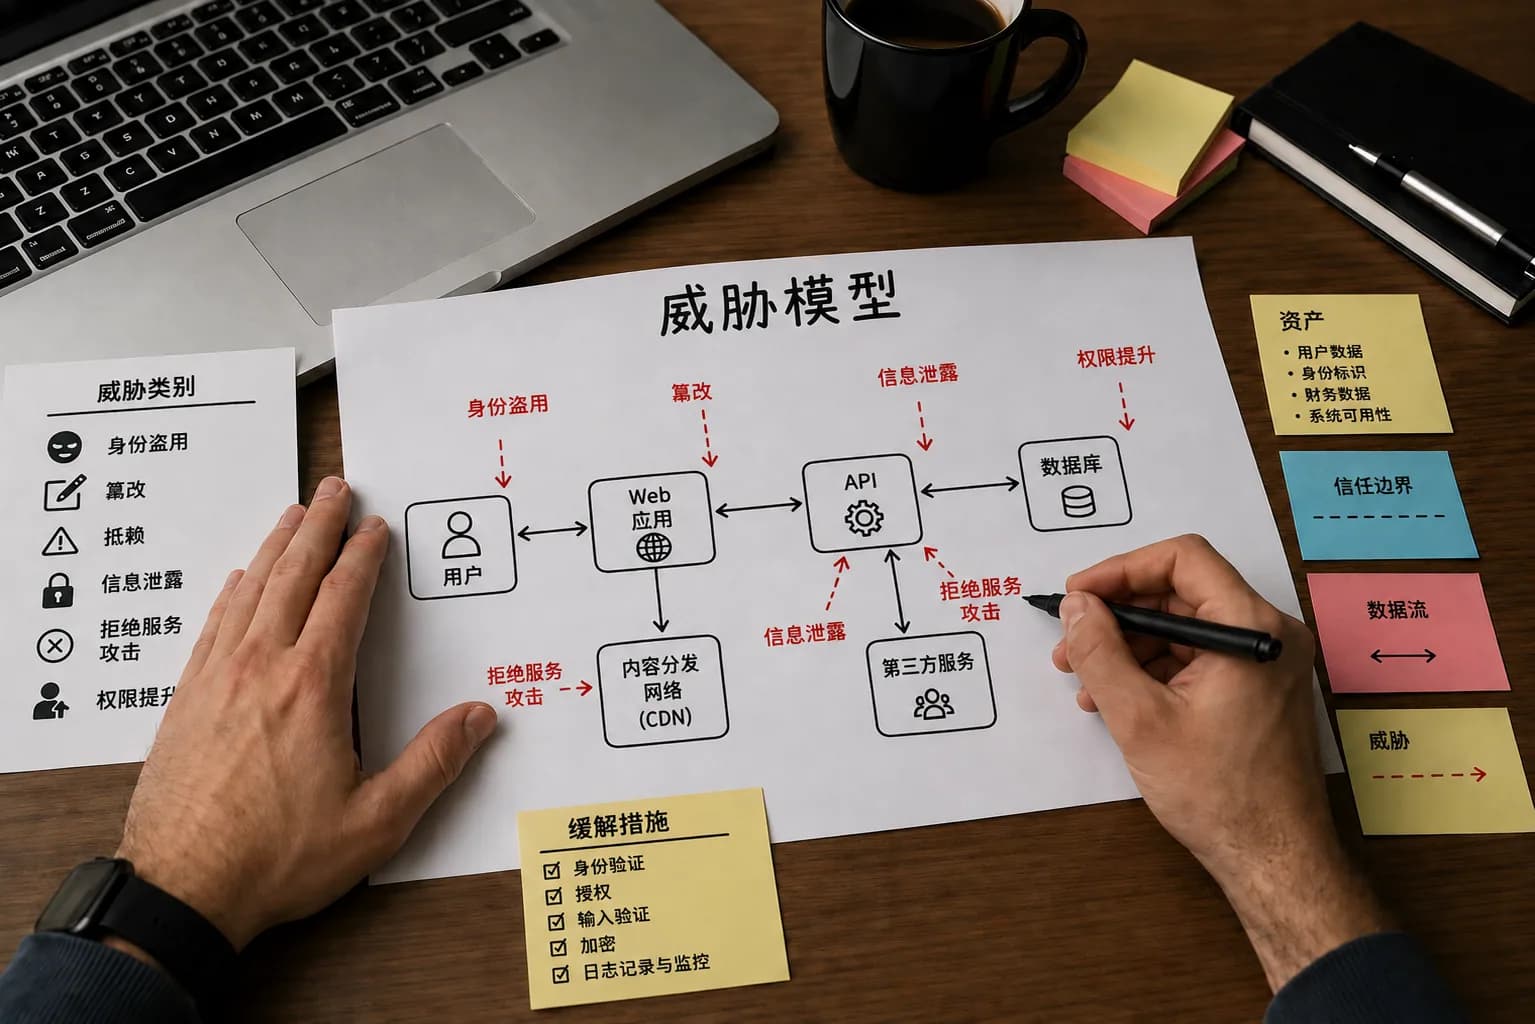
威胁建模是在设计和开发阶段进行的结构化安全评估,用于在威胁、攻击路径和架构弱点演变为漏洞之前对其加以识别。它绘制系统架构、数据流和信任边界,回答可能出什么问题以及应该采取什么应对措施,从而尽早发现安全弱点,此时修复成本最低。我们的威胁建模服务采用 STRIDE、PASTA 和安全设计评审,帮助组织构建安全设计(secure-by-design)的应用程序和系统。
方法论与标准
我们的威胁建模方法采用 STRIDE 和 PASTA,并辅以攻击树、用于隐私的 LINDDUN 以及 OWASP Threat Modeling Cheat Sheet。我们界定系统范围,绘制数据流和信任边界,识别威胁和攻击路径,评估影响,并结合可落地的缓解指导确定风险优先级。
包含内容
带信任边界的数据流图
映射到 STRIDE/PASTA 的威胁枚举
与业务上下文关联的风险排序
数据流图审查
信任边界识别
基于 STRIDE 的威胁分析
风险优先级排序与缓解建议
您将获得
按优先级排序的威胁与风险登记册
可落地的安全缓解建议
用于开发的安全需求
可复用的威胁模型,供未来评审使用
对齐 OWASP高管报告整改指导包含复测鉴证函杜绝扫描器堆砌
常见问题
越早越好,在设计阶段或重大重构时、编写代码之前进行。此时您可以以最低成本调整架构,并能为渗透测试人员指明真正风险的集中所在。
我们根据适用性进行选择。STRIDE 快速且系统化,适合按组件枚举;PASTA 以风险和业务为中心,适合高风险系统。我们经常将两者结合使用,并为隐私增加 LINDDUN。
威胁建模通常在软件开发生命周期(SDLC)的设计阶段进行,以便在开发开始之前识别安全风险,降低修复成本并实现安全设计。