DevSecOps (sichere CI/CD)
DevSecOps-Services: sichere CI/CD-Pipelines für schnellere, sicherere Releases
Unsere DevSecOps-Services ergänzen jede Stufe Ihrer CI/CD-Pipeline um Sicherheitsprüfungen, damit Schwachstellen gefunden werden, bevor sie die Produktion erreichen.
Überblick
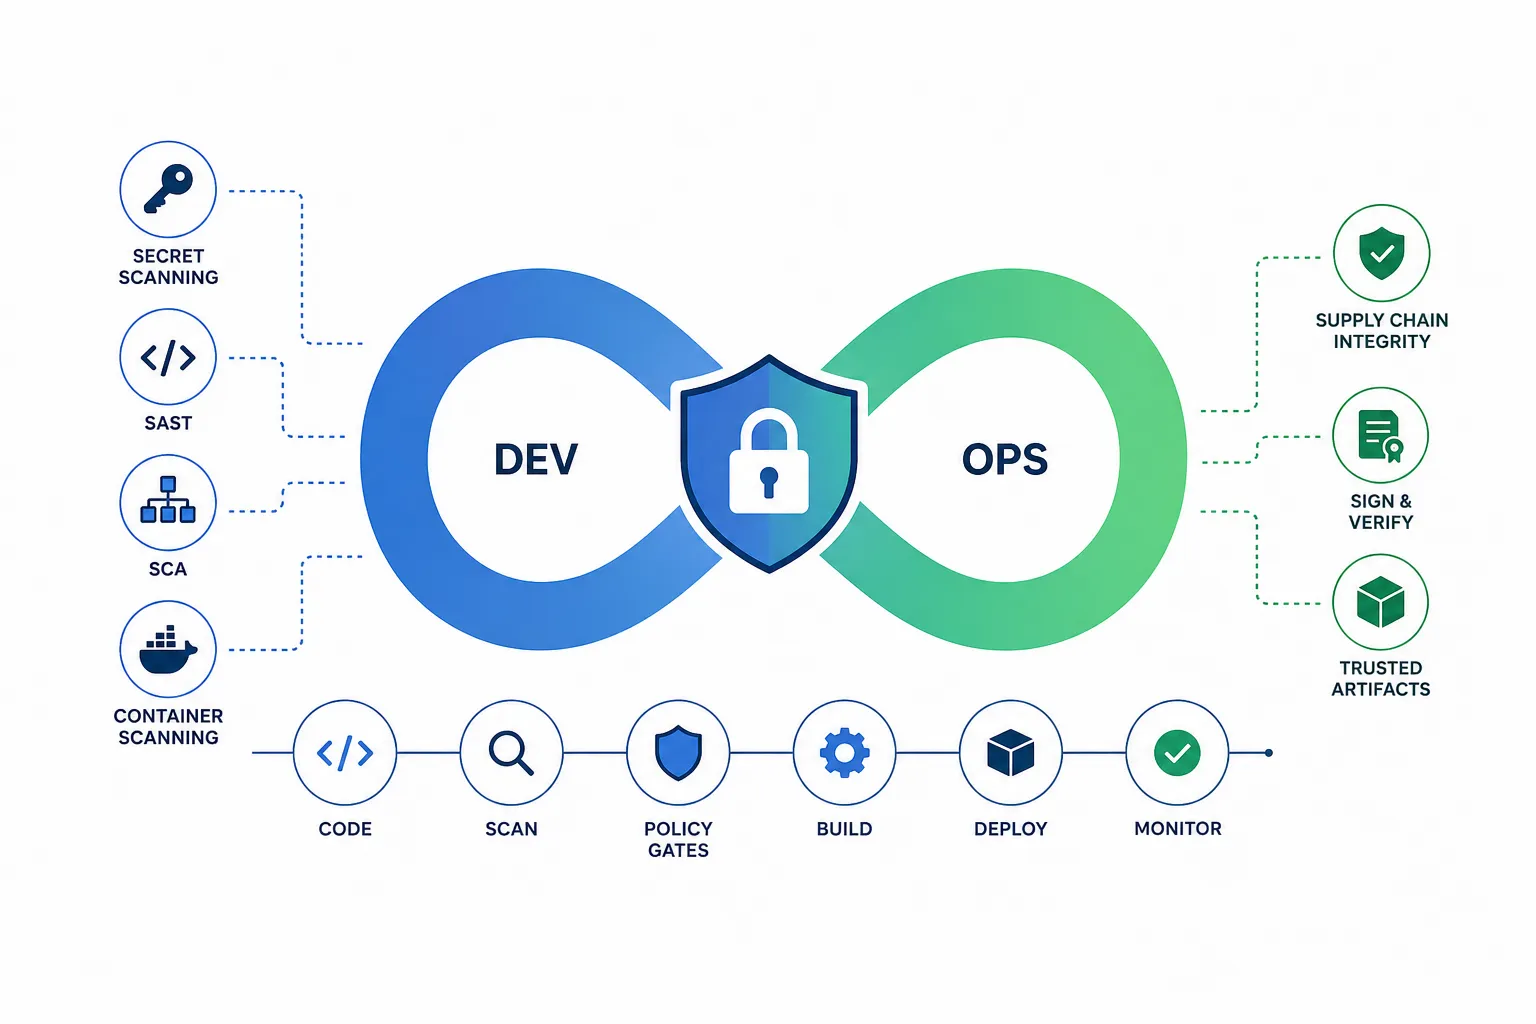
DevSecOps integriert Sicherheit von Anfang an in Ihre Softwareauslieferung, statt sie am Ende zu ergänzen. Wir integrieren automatisierte Sicherheitstests in Ihre Pipelines, einschließlich der Analyse von Geheimnissen, SAST, der Software-Kompositionsanalyse und der Container-Analyse, ergänzen Kontrollen der Lieferkettenintegrität und definieren Richtlinienschranken, sodass riskante Änderungen früh erkannt werden. Sicherheit wird zu einer gemeinsamen und automatisierten Verantwortung zwischen Entwicklung und Betrieb. Die Integration automatisierter Sicherheits- und Lieferkettenkontrollen über die gesamte Pipeline hinweg verringert die Schwachstellen, die die Produktion erreichen, und erzeugt die auditierbaren Nachweise, die für Rahmenwerke wie SOC 2, ISO 27001 und den EU CRA erforderlich sind. Entdecken Sie alle Cloud- und DevOps-Services oder lesen Sie unsere DevSecOps-Leitfäden im Blog.
Methodik & Standards
NIST Secure Software Development Framework (SSDF, SP 800-218), SLSA und sigstore für die Integrität der Lieferkette, die OWASP DevSecOps-Leitlinien und in die Pipeline integriertes SAST und SCA. Verbindet sich mit unseren Diensten für Secure Code Review und Software-Kompositionsanalyse. Die Sicherheitsschranken, die signierten Artefakte und die kontinuierliche Validierung der Richtlinien werden als Code verfolgt und bieten eine messbare und auditierbare Gewähr, dass die Kontrollen wirksam bleiben, während sich die Pipeline weiterentwickelt. Für die Cloud, in die Ihre Pipeline ausliefert, erkennt CSPMX, unser Tool für Cloud Security Posture Management, Fehlkonfigurationen kontinuierlich.
Im Leistungsumfang enthalten
Das erhalten Sie
Häufig gestellte Fragen
DevSecOps bedeutet, Sicherheit in jeden Aspekt des Softwareentwicklungszyklus einzubetten – nicht nachträglich, sondern von Anfang an. Sicherheitsprüfungen laufen kontinuierlich in Ihrer CI/CD-Pipeline und erkennen Schwachstellen, sobald sie in die Codebasis gelangen. Wir helfen Ihnen beim Aufbau automatisierter Sicherheitstests, sicherer CI/CD-Pipelines, der Container-Sicherheit, der Sicherheit von Infrastructure as Code (IaC) und der Sicherheit cloud-nativer Anwendungen.
Nicht, wenn es richtig abgestimmt ist. Wir konfigurieren Ihre Sicherheitsscanner so, dass Fehlalarme entfallen und nur Probleme gemeldet werden, die tatsächlich behoben werden müssen. Alle Scans laufen parallel und mit Caching, um den Prozess zu beschleunigen, und die Ergebnisse erscheinen direkt beim Einreichen des Codes in den Werkzeugen, die Ihre Entwickler ohnehin nutzen.
DevSecOps ist ein eingebettetes, automatisiertes Sicherheitstesting, das in Ihrer DevOps-Pipeline läuft. Ein Secure Code Review ergänzt dies um eine manuelle Code-Prüfung, die Design- und Geschäftslogikfehler aufdeckt, die automatisierten Werkzeugen entgehen, etwa unzureichende Zugriffskontrollen. Die Software Composition Analysis (SCA) identifiziert Open-Source-Komponenten und deren Sicherheitsrisiken, einschließlich Supply-Chain-Angriffen, und liefert eine SBOM (Software Bill of Materials). Zusammen ermöglichen sie breite und tiefgehende Sicherheitstests, die vollständig automatisiert und in Ihren DevOps-Workflow integriert sind und an kritischen Stellen dennoch die Präzision manueller Code-Reviews bieten.
Automatisierte Scans, SBOMs, signierte Artefakte und Policy Gates liefern die Nachweise, die für SOC 2, ISO 27001 oder den EU Cyber Resilience Act (CRA) erforderlich sind. Da DevSecOps in den Entwicklungsprozess eingebettet ist, ergibt sich Compliance ganz natürlich aus der DevOps-Pipeline statt als separater, manueller Audit-Schritt.
Ja. Wir können Ihren bestehenden Pipelines in GitHub Actions, GitLab CI oder Jenkins Sicherheitsstufen hinzufügen. Diese werden anschließend auf Ihr spezifisches Risikoprofil zugeschnitten, um maximale Abdeckung und Sicherheit zu bieten, ohne Ihre Entwicklung zu verlangsamen. Ihre Teams arbeiten weiterhin mit genau denselben Entwicklungs- und Release-Prozessen wie bisher, und die Sicherheitshärtung wird zum selbstverständlichen Teil des Prozesses. Wenn wir die Pipelines auch für Sie betreiben sollen, übernimmt das unser Managed-DevOps-Service ebenfalls.