Bedrohungsmodellierung
Bedrohungsmodellierung-Services für Secure-by-Design-Systeme
Erkennen Sie Sicherheitsbedrohungen und Architekturschwächen frühzeitig mit professionellen Bedrohungsmodellierung-Services auf Basis von STRIDE, PASTA und Secure-Design-Reviews.
Überblick
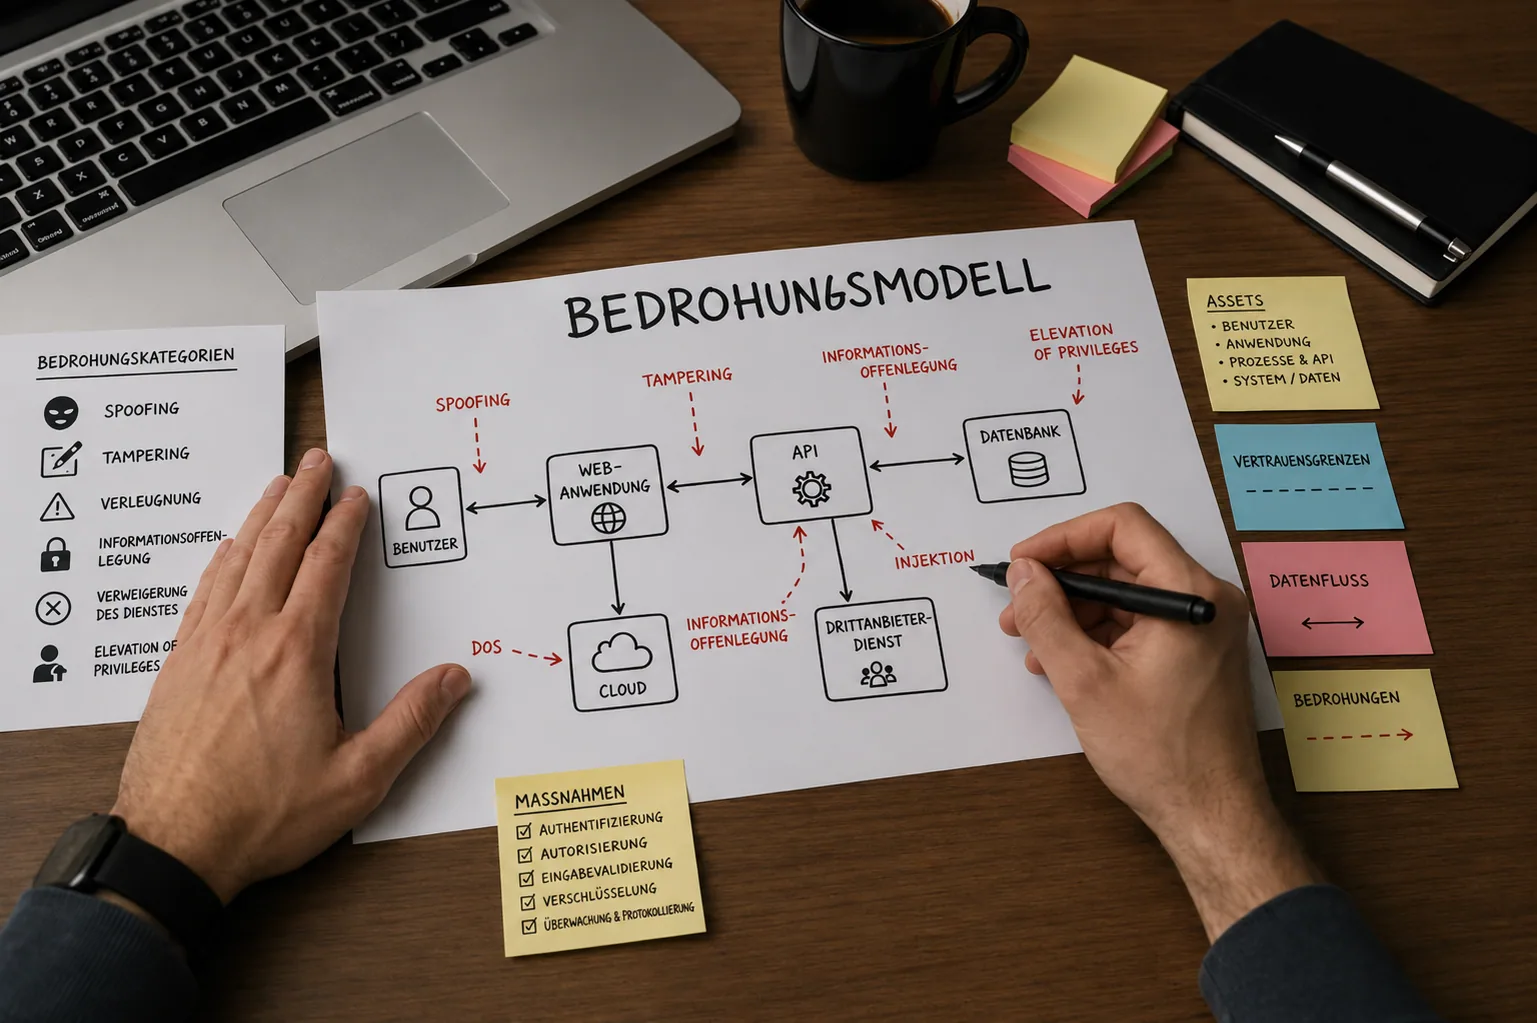
Die Bedrohungsmodellierung ist eine strukturierte Sicherheitsbewertung, die während der Entwurfs- und Entwicklungsphasen durchgeführt wird, um Bedrohungen, Angriffspfade und Architekturschwächen zu identifizieren, bevor sie zu Schwachstellen werden. Sie bildet die Architektur eines Systems, seine Datenflüsse und seine Vertrauensgrenzen ab und beantwortet, was schiefgehen kann und was zu tun ist, sodass Sicherheitsschwächen früh aufgedeckt werden, wenn ihre Behebung am kostengünstigsten ist. Unsere Bedrohungsmodellierung-Services nutzen STRIDE, PASTA und Secure-Design-Reviews, um Organisationen beim Aufbau von Secure-by-Design-Anwendungen und -Systemen zu unterstützen.
Methodik & Standards
Unsere Methodik zur Bedrohungsmodellierung nutzt STRIDE und PASTA, unterstützt durch Angriffsbäume, LINDDUN für den Datenschutz und das OWASP Threat Modeling Cheat Sheet. Wir definieren den Systemumfang, bilden Datenflüsse und Vertrauensgrenzen ab, identifizieren Bedrohungen und Angriffspfade, bewerten die Auswirkungen und priorisieren Risiken mit umsetzbaren Empfehlungen zur Risikominderung.
Im Leistungsumfang enthalten
Das erhalten Sie
Häufig gestellte Fragen
So früh wie möglich, in der Entwurfsphase oder bei einer größeren Überarbeitung, vor dem Schreiben des Codes. Dann können Sie die Architektur am kostengünstigsten ändern, und es zeigt den Penetrationstestern, wo die echten Risiken liegen.
Wir wählen nach Eignung. STRIDE ist schnell und systematisch für die Aufzählung pro Komponente; PASTA ist risiko- und geschäftszentriert für Systeme mit hohem Einsatz. Wir kombinieren sie oft und ergänzen LINDDUN für den Datenschutz.
Die Bedrohungsmodellierung wird in der Regel während der Entwurfsphase des Softwareentwicklungszyklus (SDLC) durchgeführt, um Sicherheitsrisiken vor Beginn der Entwicklung zu identifizieren, was die Behebungskosten senkt und die Sicherheit von Grund auf verbessert.