DevSecOps (CI/CD seguro)
Servicios DevSecOps: pipelines CI/CD seguros para lanzamientos más rápidos y seguros
Nuestros servicios DevSecOps añaden controles de seguridad en cada etapa de su pipeline CI/CD para detectar vulnerabilidades antes de que lleguen a producción.
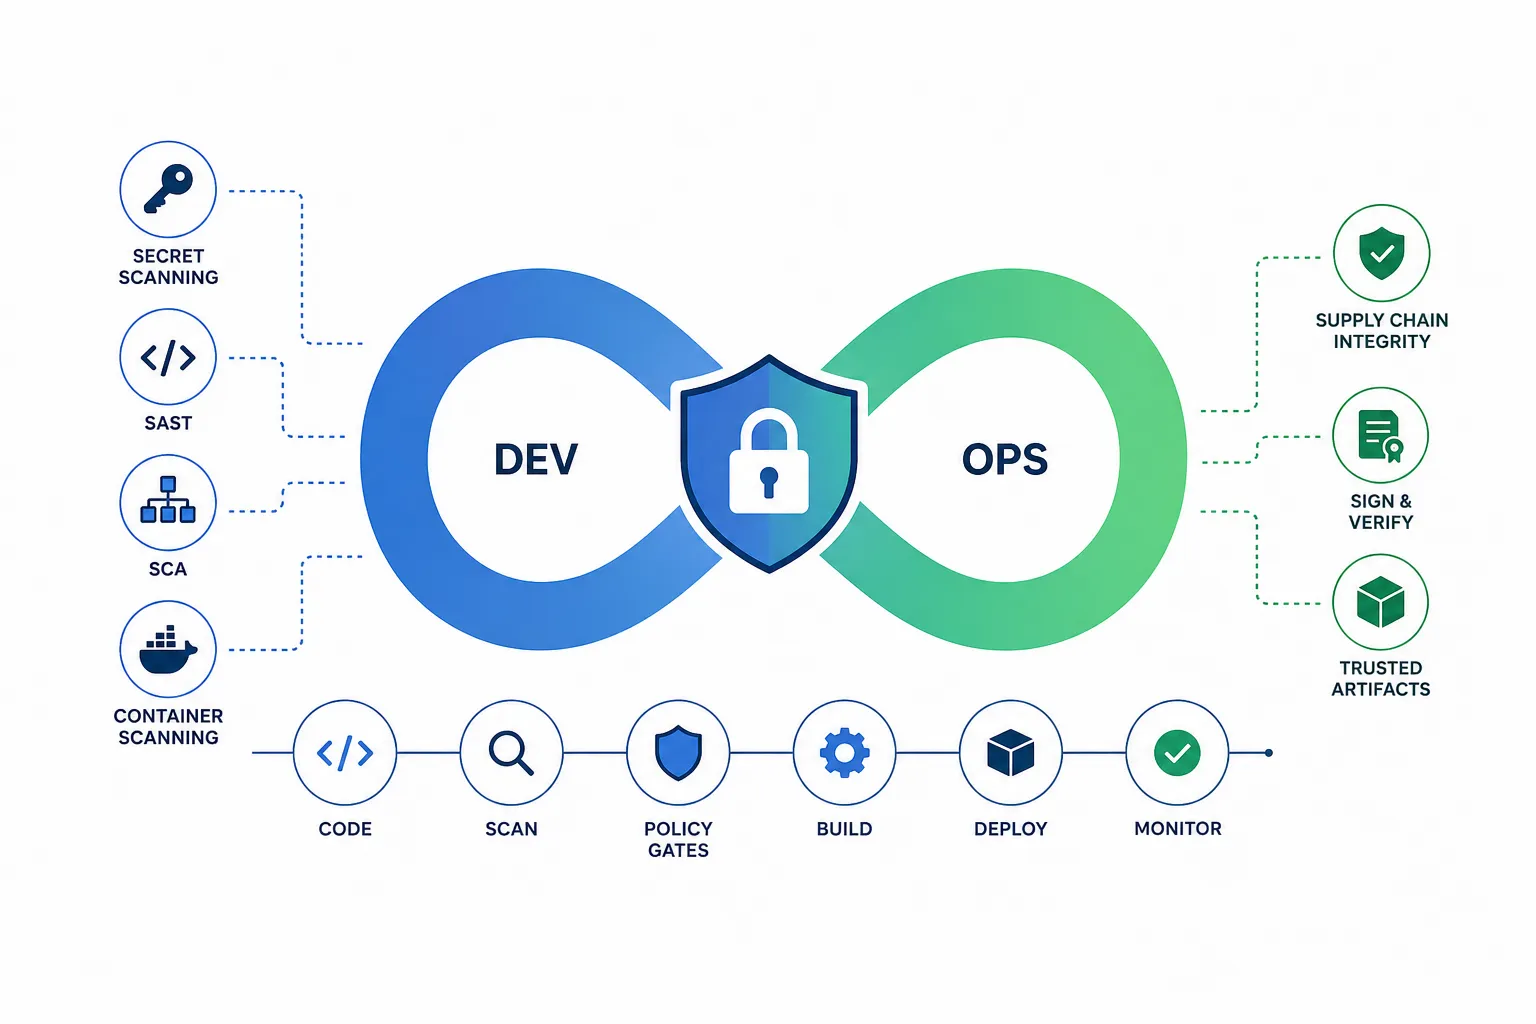
Visión general
El DevSecOps integra la seguridad en su entrega de software desde el principio en lugar de añadirla al final. Integramos pruebas de seguridad automatizadas en sus pipelines, incluido el análisis de secretos, el SAST, el análisis de composición de software y el análisis de contenedores, añadimos controles de integridad de la cadena de suministro, y definimos barreras de política para que los cambios arriesgados se detecten de forma temprana. La seguridad se convierte en una responsabilidad compartida y automatizada entre el desarrollo y la operación. La integración de controles automatizados de seguridad y de cadena de suministro a lo largo del pipeline reduce las vulnerabilidades que llegan a producción y produce las evidencias auditables necesarias para marcos como SOC 2, ISO 27001 y el EU CRA. Explore todos nuestros servicios de Cloud y DevOps o lea nuestras guías de DevSecOps en el blog.
Metodología y estándares
NIST Secure Software Development Framework (SSDF, SP 800-218), SLSA y sigstore para la integridad de la cadena de suministro, las directrices de OWASP DevSecOps, y SAST y SCA integrados en el pipeline. Se combina con nuestros servicios de revisión segura de código y de análisis de composición de software. Las barreras de seguridad, los artefactos firmados y la validación continua de las políticas se rastrean en forma de código, ofreciendo una garantía medible y auditable de que los controles siguen siendo eficaces a medida que evoluciona el pipeline. Para la nube en la que despliega su pipeline, CSPMX, nuestra herramienta de gestión de la postura de seguridad en la nube, detecta errores de configuración de forma continua.
Qué incluye
Qué recibe
Preguntas frecuentes
DevSecOps es la práctica de integrar la seguridad en cada aspecto del ciclo de vida del desarrollo de software, no como algo añadido al final, sino desde el diseño. Los controles de seguridad se ejecutan de forma continua dentro de su pipeline CI/CD y detectan las vulnerabilidades en cuanto entran en el código. Le ayudamos a implantar pruebas de seguridad automatizadas, pipelines CI/CD seguros, seguridad de contenedores, seguridad de la infraestructura como código (IaC) y seguridad de las aplicaciones nativas de la nube.
No si está bien ajustado. Configuramos sus escáneres de seguridad para eliminar los falsos positivos y centrarnos solo en los problemas que requieren corrección. Todos los análisis se ejecutan en paralelo y con caché para acelerar el proceso, y los resultados aparecen directamente en las herramientas que usan sus desarrolladores, en el momento de enviar el código.
DevSecOps es una solución de pruebas de seguridad automatizadas integrada en su pipeline DevOps. La revisión de código seguro aporta una inspección manual del código para detectar problemas de diseño y de lógica de negocio que las herramientas automatizadas pasan por alto, como controles de acceso inadecuados. El análisis de composición de software (SCA) identifica los componentes de código abierto y sus riesgos de seguridad, incluidos los ataques a la cadena de suministro, y proporciona una SBOM (Software Bill of Materials). Juntos ofrecen pruebas de seguridad amplias y profundas, totalmente automatizadas e integradas en su flujo de trabajo DevOps, sin renunciar a la precisión de las revisiones manuales de código en los puntos críticos.
Los análisis automatizados, las SBOM, los artefactos firmados y las puertas de políticas aportan la evidencia necesaria para el cumplimiento de SOC 2, ISO 27001 o la Cyber Resilience Act (CRA) de la UE. Al estar integrado en el proceso de desarrollo, el cumplimiento se convierte en una consecuencia natural del pipeline DevOps en lugar de un paso de auditoría independiente y manual.
Sí. Podemos añadir etapas de seguridad a sus pipelines existentes de GitHub Actions, GitLab CI o Jenkins. Después las adaptamos a su perfil de riesgo específico para ofrecer la máxima cobertura y seguridad sin ralentizar su desarrollo. Sus equipos pueden seguir exactamente los mismos procesos de desarrollo y publicación que antes, con el refuerzo de la seguridad aplicado como parte natural del proceso. Si además quiere que operemos los pipelines por usted, nuestro servicio de DevOps gestionado también puede hacerlo.