Modelado de amenazas
Servicios de modelado de amenazas para sistemas seguros por diseño
Identifique amenazas de seguridad y debilidades de arquitectura de forma temprana con servicios expertos de modelado de amenazas que utilizan STRIDE, PASTA y revisiones de diseño seguro.
Visión general
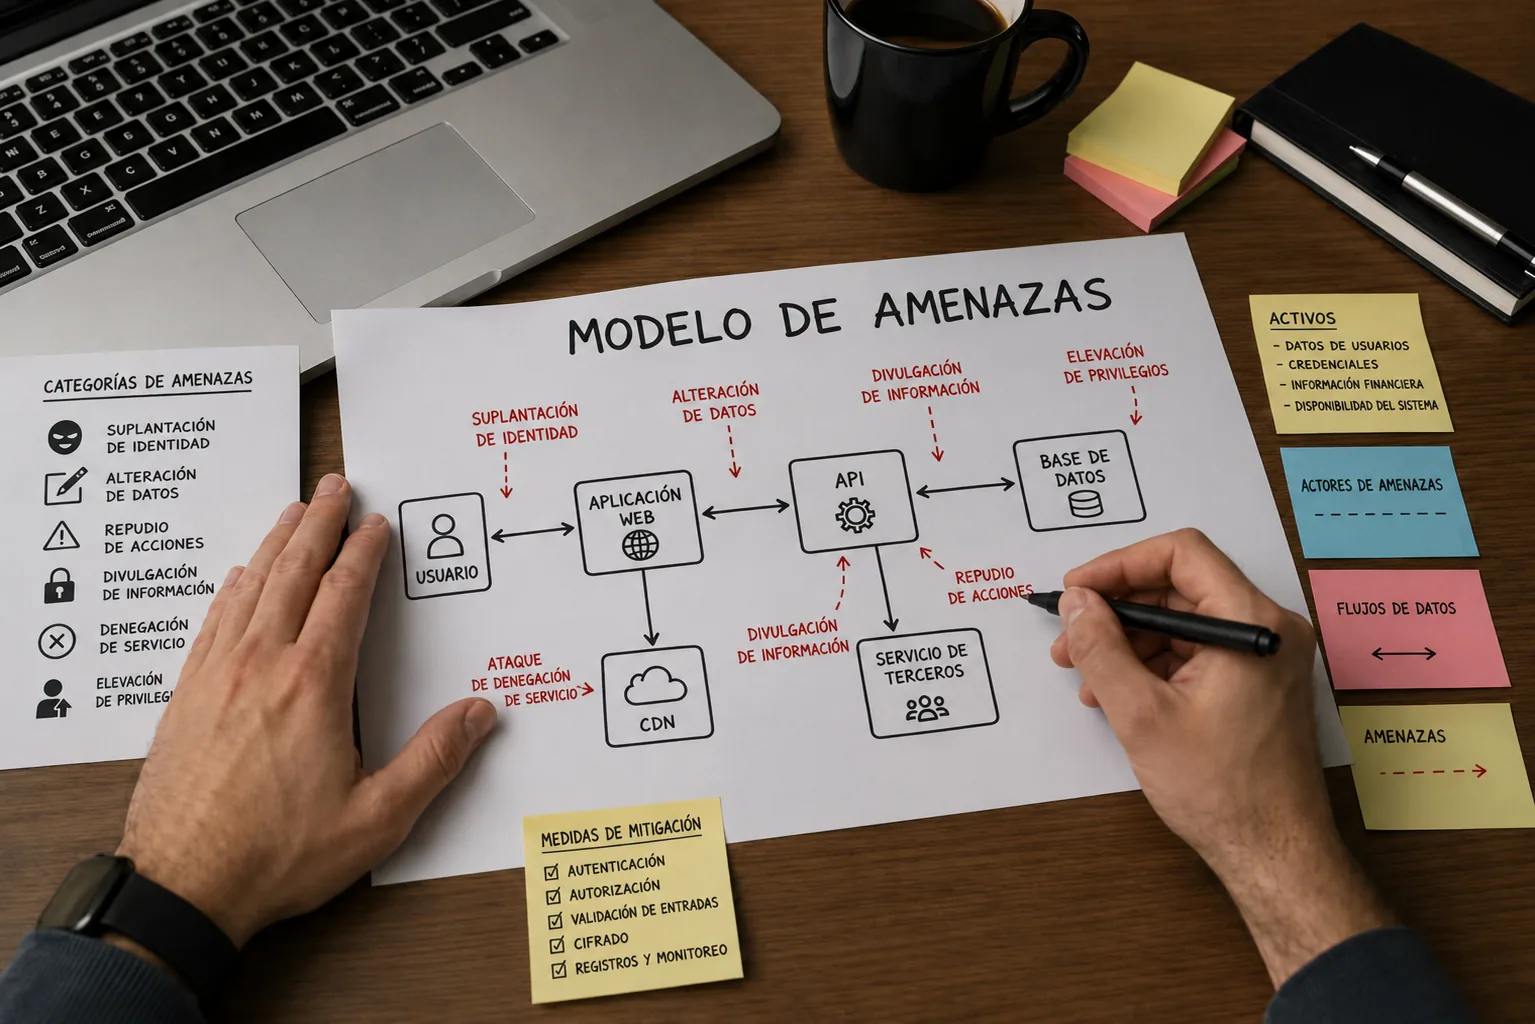
El modelado de amenazas es una evaluación de seguridad estructurada que se realiza durante las fases de diseño y desarrollo para identificar amenazas, rutas de ataque y debilidades de arquitectura antes de que se conviertan en vulnerabilidades. Cartografía la arquitectura de un sistema, sus flujos de datos y sus límites de confianza, y responde a qué puede salir mal y a qué conviene hacer al respecto, de modo que las debilidades de seguridad se descubren de forma temprana, cuando son más baratas de corregir. Nuestros servicios de modelado de amenazas utilizan STRIDE, PASTA y revisiones de diseño seguro para ayudar a las organizaciones a crear aplicaciones y sistemas seguros por diseño.
Metodología y estándares
Nuestra metodología de modelado de amenazas utiliza STRIDE y PASTA, con el apoyo de árboles de ataque, LINDDUN para la privacidad y la OWASP Threat Modeling Cheat Sheet. Definimos el alcance del sistema, mapeamos los flujos de datos y los límites de confianza, identificamos amenazas y rutas de ataque, evaluamos el impacto y priorizamos los riesgos con orientación de mitigación accionable.
Qué incluye
Qué recibe
Preguntas frecuentes
Lo antes posible, en la fase de diseño o de un rediseño importante, antes de escribir el código. Es en ese momento cuando puede modificar la arquitectura a menor coste, y le indica a los evaluadores de penetración dónde se concentran los riesgos reales.
Elegimos según la idoneidad. STRIDE es rápido y sistemático para la enumeración por componente; PASTA está centrado en el riesgo y el negocio para los sistemas de mayor envergadura. A menudo los combinamos y añadimos LINDDUN para la privacidad.
El modelado de amenazas se realiza normalmente durante la fase de diseño del ciclo de vida de desarrollo de software (SDLC) con el fin de identificar los riesgos de seguridad antes de que comience el desarrollo, reduciendo los costes de remediación y mejorando la seguridad desde el diseño.