Test de penetración de aplicaciones web
Test de penetración de aplicaciones web
Nuestro servicio de test de intrusión de aplicaciones web identifica vulnerabilidades explotables en aplicaciones web y API mediante pruebas manuales, simulación de ataques y validación experta. Detecte y corrija las vulnerabilidades que los atacantes explotarían, con pruebas reales y no un simple volcado de escáner.
Visión general
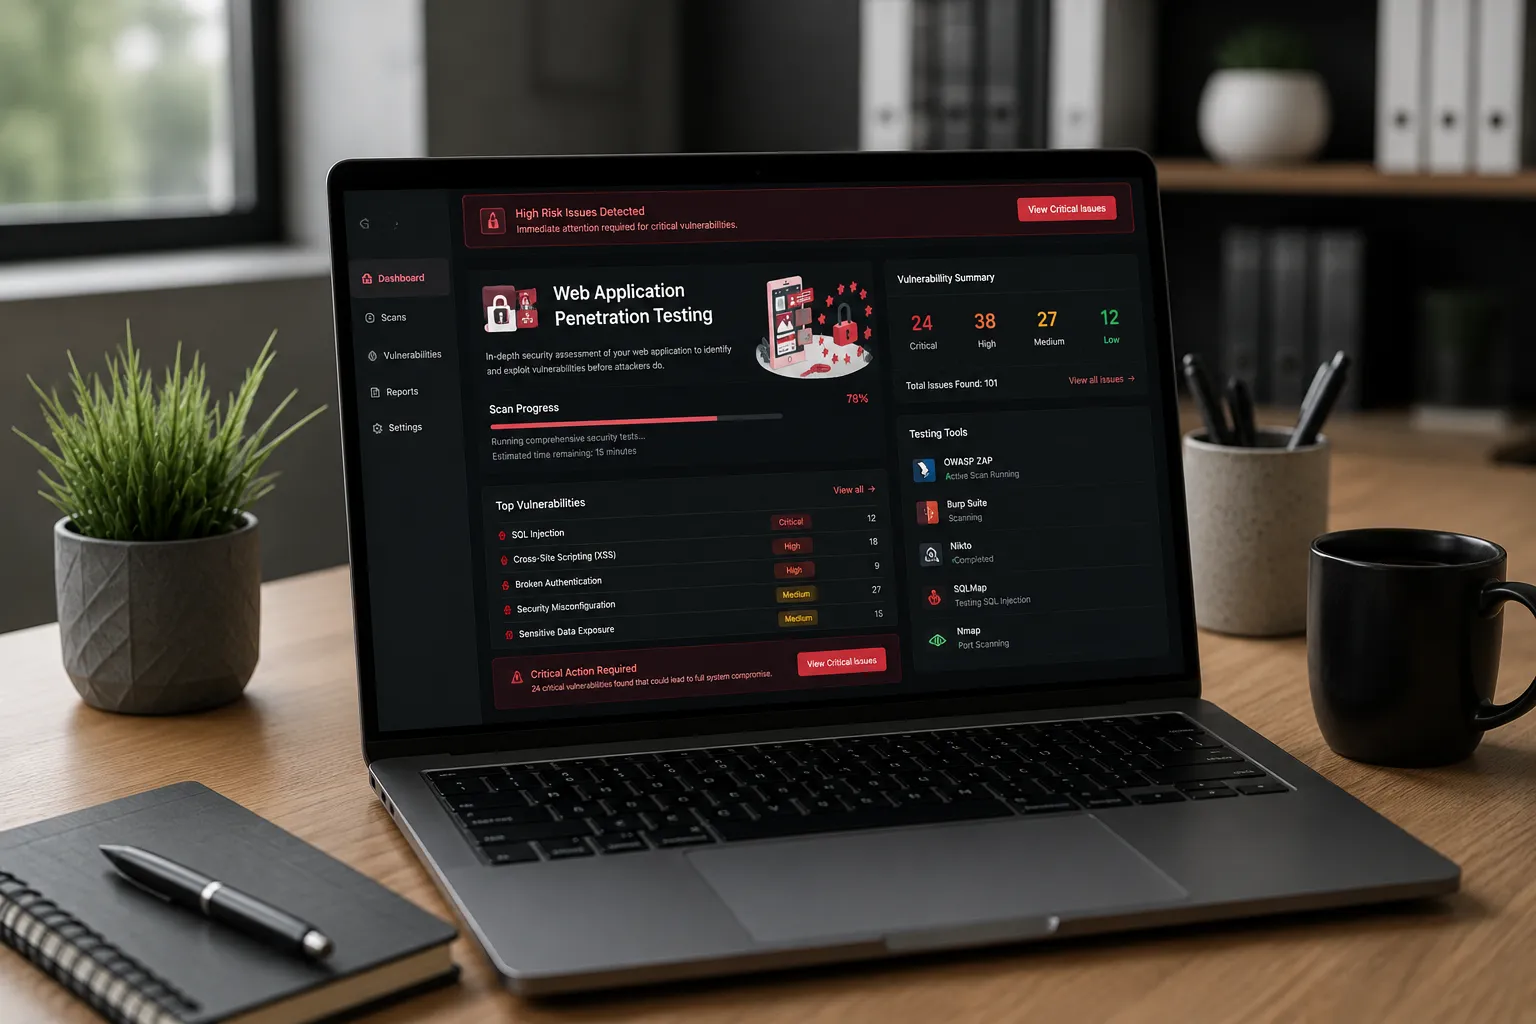
El test de penetración de aplicaciones web es una evaluación de seguridad autorizada que simula ataques reales contra aplicaciones web y API para identificar vulnerabilidades explotables antes de que los atacantes puedan aprovecharlas. IntelligenceX combina pruebas de seguridad automatizadas con validación manual experta para detectar problemas como el control de acceso roto, los fallos de autenticación, las vulnerabilidades de inyección, las debilidades de lógica de negocio y los riesgos de seguridad de las API. Nuestros evaluadores validan la explotabilidad, demuestran el impacto potencial en el negocio y proporcionan orientación de remediación priorizada y lista para desarrolladores, para ayudar a las organizaciones a reducir el riesgo de brechas de datos y de compromiso de sus aplicaciones.
Metodología y estándares
OWASP WSTG v4.2, OWASP Top 10 (2021), OWASP ASVS y el OWASP API Security Top 10, en el marco de PTES y NIST SP 800-115. Burp Suite Pro complementado con verificación manual elimina los falsos positivos.
Qué incluye
Qué recibe
Preguntas frecuentes
No. Las herramientas automatizadas son únicamente un punto de partida. Nuestros evaluadores validan manualmente cada problema, eliminan los falsos positivos y encadenan fallos de baja gravedad en verdaderas rutas de ataque que los escáneres no pueden detectar. Usted obtiene la prueba de la explotabilidad, no un informe de herramienta lleno de ruido.
Acordamos las reglas de enfrentamiento de antemano y preferimos un entorno espejo de preproducción para las verificaciones destructivas. Las pruebas en producción se limitan y se planifican para evitar interrupciones, con un canal de contacto en tiempo real durante toda la intervención.
Sí. Se incluye una nueva prueba de remediación de todos los hallazgos reportados y emitimos una carta de atestación actualizada que confirma que las correcciones se verificaron de forma independiente.
Las evaluaciones típicas incluyen la autenticación, la autorización, la gestión de sesiones, la validación de entradas, la lógica de negocio, el manejo de errores y los controles de seguridad de las API.
Sí. Nuestro test de penetración de aplicaciones web identifica vulnerabilidades como la inyección SQL, el cross-site scripting (XSS), los fallos de autenticación, las vulnerabilidades de lógica de negocio y los problemas de seguridad de API, basándose en las mejores prácticas del sector y el OWASP Top 10.
Sí. Realizamos evaluaciones completas de seguridad de API que abarcan la autenticación, la autorización, la limitación de velocidad, los fallos de lógica de negocio, la exposición de datos y los escenarios de abuso de API, alineadas con el OWASP API Security Top 10.