Modelagem de ameaças
Serviços de modelagem de ameaças para sistemas secure-by-design
Identifique ameaças de segurança e fraquezas de arquitetura precocemente com serviços especializados de modelagem de ameaças usando STRIDE, PASTA e revisões de design seguro.
Visão geral
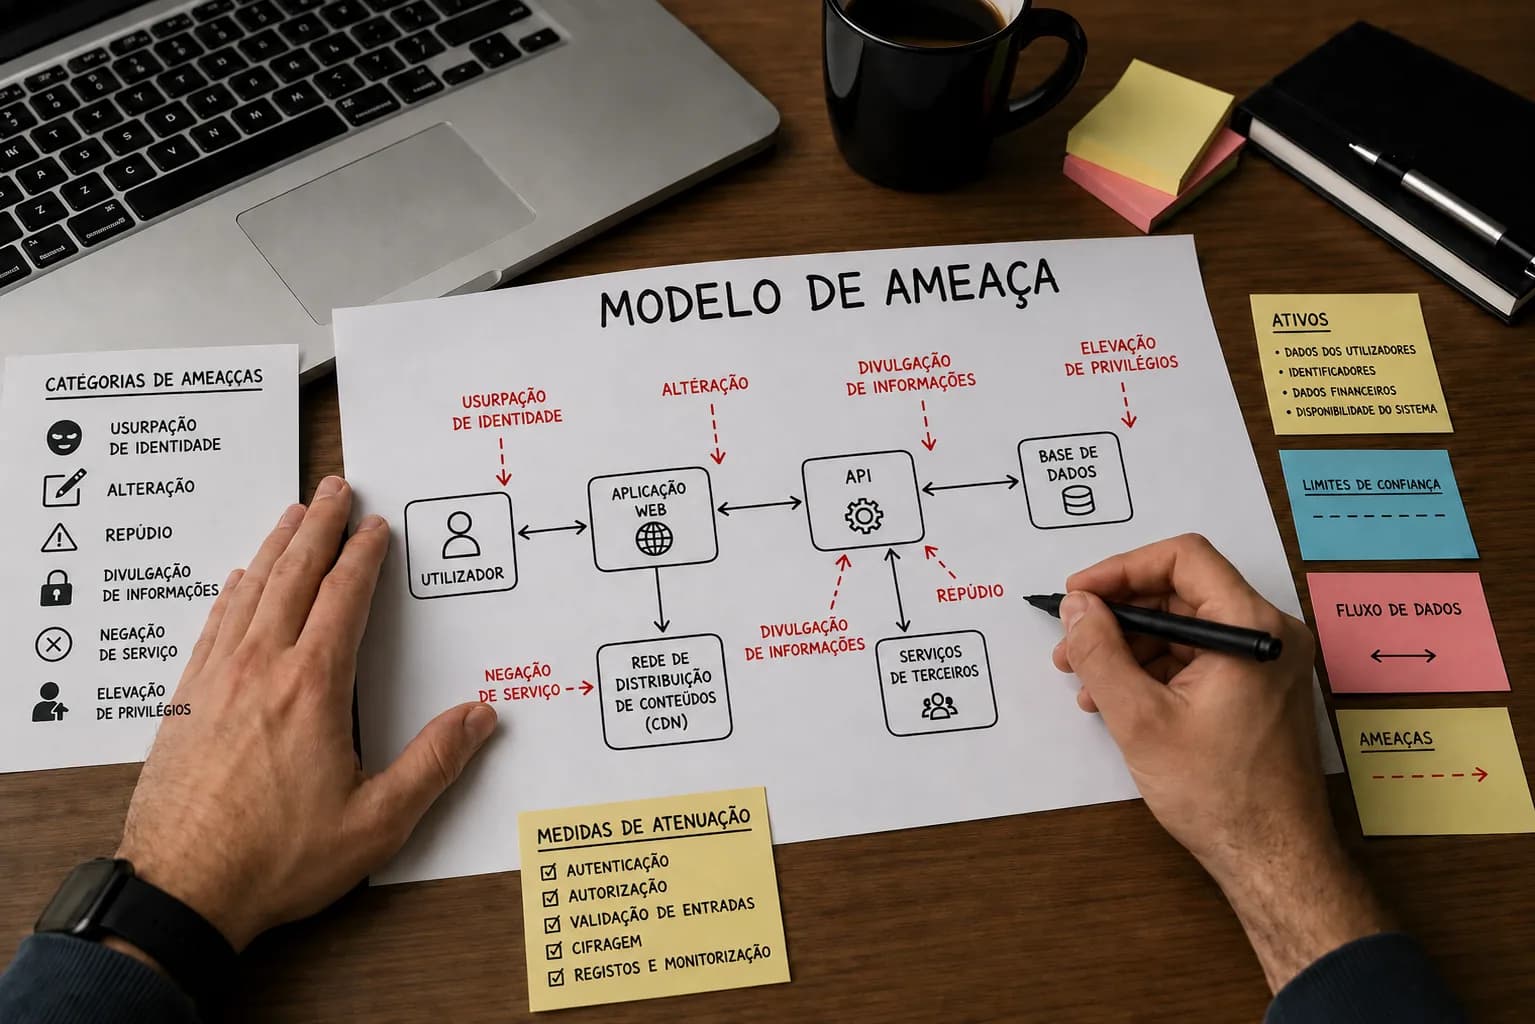
A modelagem de ameaças é uma avaliação de segurança estruturada realizada durante as etapas de projeto e desenvolvimento para identificar ameaças, caminhos de ataque e fraquezas de arquitetura antes que se tornem vulnerabilidades. Ela mapeia a arquitetura de um sistema, seus fluxos de dados e suas fronteiras de confiança e responde ao que pode dar errado e ao que convém fazer, de modo que as fraquezas de segurança sejam descobertas cedo, quando são mais baratas de corrigir. Nossos serviços de modelagem de ameaças usam STRIDE, PASTA e revisões de design seguro para ajudar as organizações a construir aplicações e sistemas secure-by-design.
Metodologia & Padrões
Nossa metodologia de modelagem de ameaças utiliza STRIDE e PASTA, apoiada por árvores de ataque, LINDDUN para privacidade e o OWASP Threat Modeling Cheat Sheet. Definimos o escopo do sistema, mapeamos os fluxos de dados e as fronteiras de confiança, identificamos ameaças e caminhos de ataque, avaliamos o impacto e priorizamos os riscos com orientações acionáveis de mitigação.
O que está incluído
O que você recebe
Perguntas Frequentes
O mais cedo possível, na etapa de projeto ou de um redesenho importante, antes de o código ser escrito. É nesse momento que você pode alterar a arquitetura com baixo custo, e isso indica aos testadores de intrusão onde se concentram os riscos reais.
Escolhemos conforme a adequação. O STRIDE é rápido e sistemático para a enumeração por componente; o PASTA é centrado no risco e no negócio para sistemas de maior risco. Frequentemente os combinamos e acrescentamos o LINDDUN para privacidade.
A modelagem de ameaças é geralmente realizada durante a fase de projeto do ciclo de vida de desenvolvimento de software (SDLC) para identificar os riscos de segurança antes do início do desenvolvimento, reduzindo os custos de remediação e melhorando a segurança desde o projeto.