DevSecOps (CI/CD seguro)
Serviços de DevSecOps: pipelines de CI/CD seguros para releases mais rápidos e seguros
Nossos serviços de DevSecOps adicionam verificações de segurança em cada etapa do seu pipeline de CI/CD para encontrar vulnerabilidades antes que cheguem à produção.
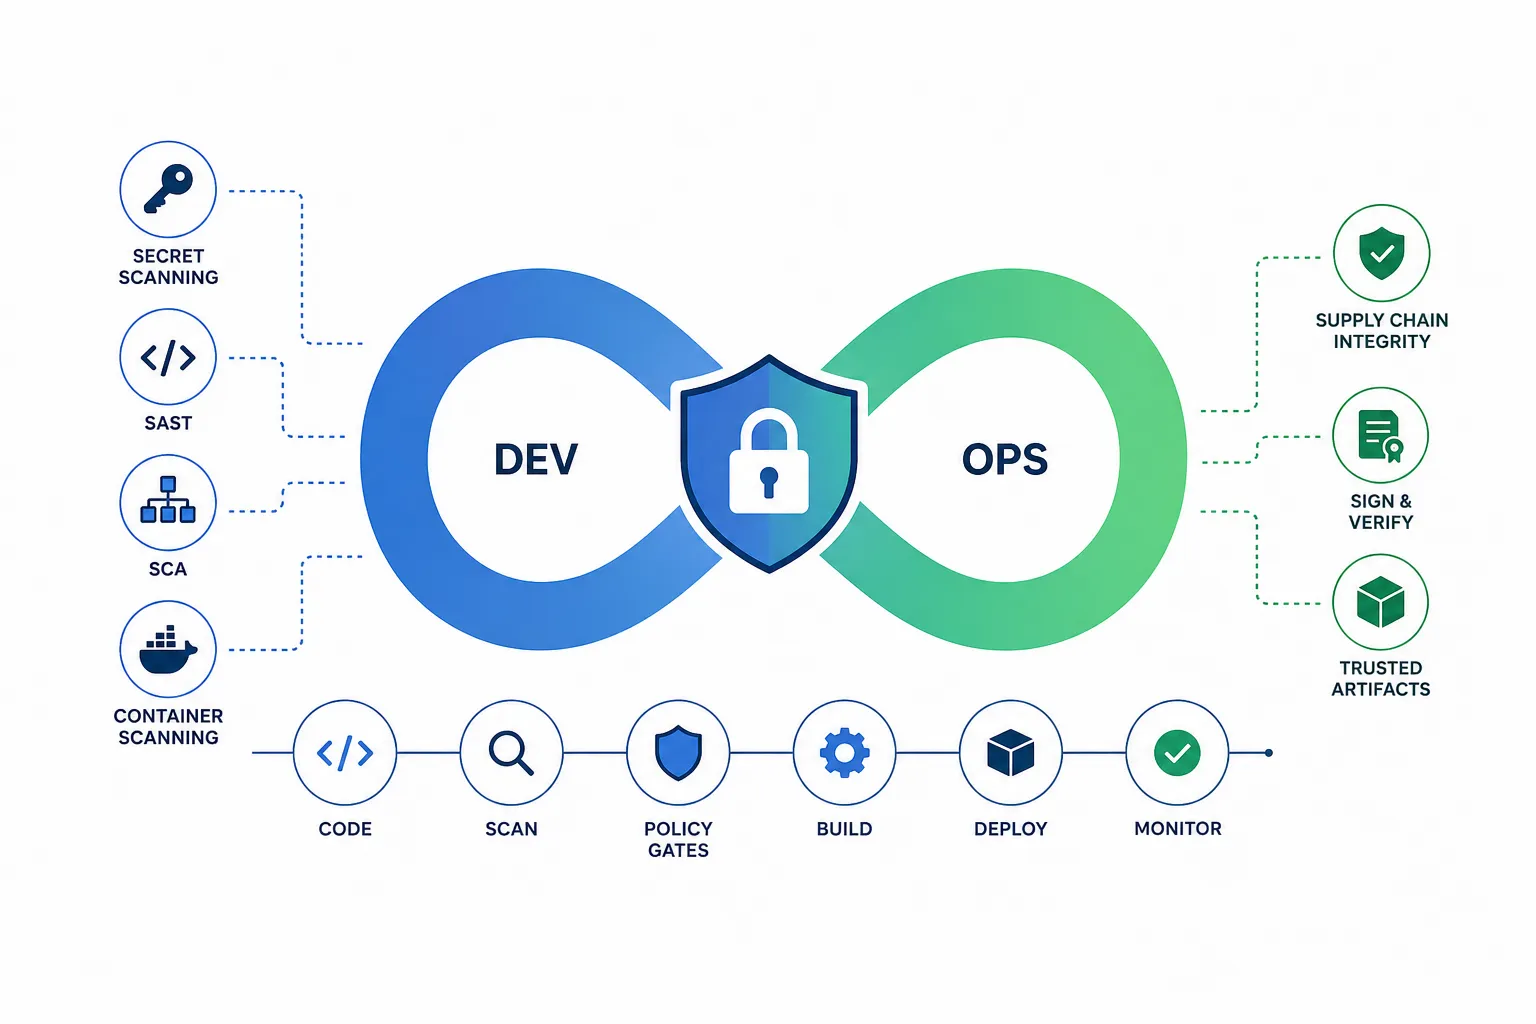
Visão geral
O DevSecOps integra a segurança à sua entrega de software desde o início, em vez de acrescentá-la no fim. Integramos testes de segurança automatizados em seus pipelines, incluindo a varredura de segredos, o SAST, a análise de composição de software e a varredura de contêineres, adicionamos controles de integridade da cadeia de suprimentos, e definimos gates de política para que as mudanças arriscadas sejam detectadas cedo. A segurança se torna uma responsabilidade compartilhada e automatizada entre o desenvolvimento e a operação. A integração de controles automatizados de segurança e de cadeia de suprimentos ao longo do pipeline reduz as vulnerabilidades que chegam à produção e produz as evidências auditáveis necessárias a referenciais como SOC 2, ISO 27001 e o EU CRA. Explore todos os serviços de Cloud e DevOps ou leia nossos guias de DevSecOps no blog.
Metodologia & Padrões
NIST Secure Software Development Framework (SSDF, SP 800-218), SLSA e sigstore para a integridade da cadeia de suprimentos, as diretrizes OWASP DevSecOps, e SAST e SCA integrados ao pipeline. Combina-se com nossos serviços de revisão segura de código e de análise de composição de software. Os gates de segurança, os artefatos assinados e a validação contínua das políticas são rastreados como código, oferecendo uma garantia mensurável e auditável de que os controles permanecem eficazes à medida que o pipeline evolui. Para a nuvem em que seu pipeline faz o deploy, o CSPMX, nossa ferramenta de gestão da postura de segurança em nuvem, detecta configurações incorretas continuamente.
O que está incluído
O que você recebe
Perguntas Frequentes
DevSecOps é a prática de incorporar a segurança em todos os aspectos do ciclo de vida de desenvolvimento de software, não como algo posterior, mas desde o design. As verificações de segurança são executadas continuamente dentro do seu pipeline de CI/CD, detectando vulnerabilidades assim que elas entram na base de código. Ajudamos você a implementar testes de segurança automatizados, pipelines de CI/CD seguros, segurança de contêineres, segurança de Infrastructure as Code (IaC) e segurança de aplicações cloud-native.
Não, se estiver bem ajustado. Configuramos seus scanners de segurança para eliminar falsos positivos e focar apenas nos problemas que exigem correção. Todas as varreduras são executadas em paralelo e com cache para acelerar o processo, e os resultados aparecem diretamente nas ferramentas que seus desenvolvedores já usam, no momento do envio do código.
DevSecOps é uma solução de testes de segurança automatizados incorporada ao seu pipeline de DevOps. A revisão de código seguro traz a inspeção manual do código para detectar problemas de design e de lógica de negócio que as ferramentas automatizadas não identificam, incluindo controles de acesso inadequados. A análise de composição de software (SCA) identifica componentes de código aberto e seus riscos de segurança, incluindo ataques à cadeia de suprimentos, e fornece um SBOM (Software Bill of Materials). Juntas, elas oferecem testes de segurança amplos e profundos, totalmente automatizados e integrados ao seu fluxo de trabalho de DevOps, sem abrir mão da precisão das revisões manuais de código nos pontos críticos.
Varreduras automatizadas, SBOMs, artefatos assinados e policy gates fornecem as evidências necessárias para a conformidade com SOC 2, ISO 27001 ou o Cyber Resilience Act (CRA) da UE. Por estar incorporada ao processo de desenvolvimento, a conformidade passa a ser uma consequência natural do pipeline de DevOps, e não uma etapa de auditoria separada e manual.
Sim. Podemos adicionar etapas de segurança aos seus pipelines existentes no GitHub Actions, GitLab CI ou Jenkins. Em seguida, elas são ajustadas ao seu perfil de risco específico para oferecer cobertura e segurança máximas sem desacelerar seu desenvolvimento. Suas equipes podem continuar seguindo exatamente os mesmos processos de desenvolvimento e lançamento de antes, com o reforço de segurança aplicado como parte natural do processo. Se você também quiser que operemos os pipelines por você, nosso serviço de DevOps gerenciado também pode fazer isso.